



Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

На протяжении 11 лет киберпреступники могли обойти многие инструменты безопасности с помощью macOS-вредоноса, так как был способ создать иллюзию того, что вредоносная программа подписана Apple. Напомним, что цифровые подписи являются одной из основных функций безопасности во всех современных операционных системах.

Исследователи в области безопасности считают, что механизм, используемый для проверки цифровых подписей в macOS с 2007, крайне легко обойти.

В результате злоумышленники могли подсунуть свой вредоносный код в качестве приложения, которое якобы было подписано с официальным ключом Apple.

Суть этого метода обхода заключалась в использовании бинарного формата, известного также как Fat или Universal file. В итоге, если взять комплект исполняемых файлов, поместив туда лишь один подписанный файл Mach-O, многие защитные инструменты будут считать, что остальные файлы также подписаны Apple.

Среди тех инструментов, которые можно было обойти, эксперты выделили следующие: VirusTotal, Google Santa, Facebook OSQuery, Little Snitch Firewall, Yelp, OSXCollector, Carbon Black db Response и несколько инструментов от Objective-See.

Потенциальный риск здесь заключается в том, что многие компании и пользователи полагаются на инструменты, позволяющие сформировать «белые списки». Благодаря этому они устанавливают в систему лишь проверенные программы. Кстати, цифровые подписи в своих атаках использовал нашумевший червь Stuxnet.

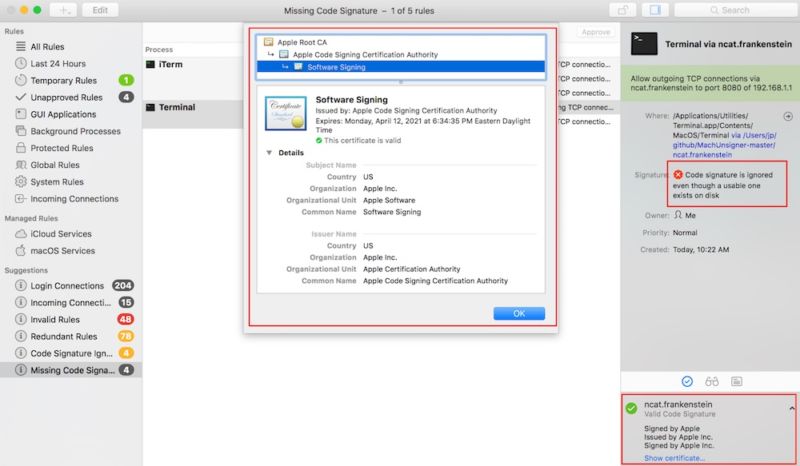
Эксперты компании Okta опубликовали подробности этого метода обхода, в частности, специалисты показывают, что им удалось убедить инструменты, что файл с именем ncat.frankenstein был подписан Apple (на самом деле это не так).

В конце мая стало известно, что macOS атакует новый вредоносный майнер, добывающий криптовалюту Monero.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru