



Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вредонос-вайпер для атак на сотни банков в Чили. Однако вайпер, уничтожающий всю информацию на дисках, выступал в роли отвлекающего маневра для того, чтобы злоумышленники беспрепятственно вывели деньги через систему SWIFT.

Кибератака имела место 24 мая, в тот день Banco de Chile — второй крупнейший банк в Чили — сообщил о многочисленных сбоях в работе системы. Сбои затронули компьютеры, работающие в нескольких филиалах.

Согласно сообщениям местных СМИ, некоторые операции просто невозможно было совершить. Изначально представители банка отказывались связывать эти сбои с кибератакой, однако уже 28 мая руководство признало факт проникновения злоумышленников в систему.

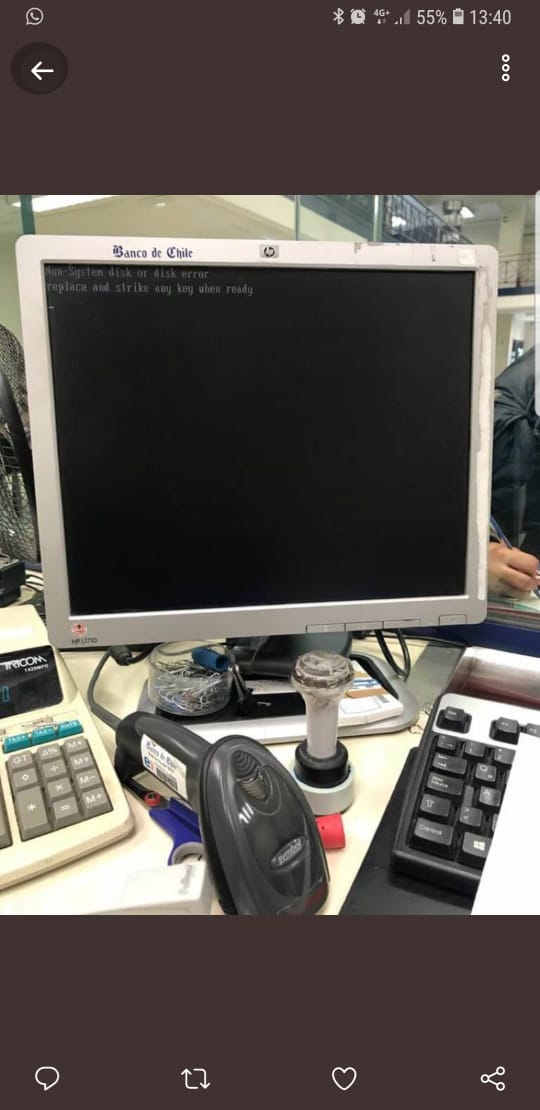
Сотрудники банка опубликовали снимок компьютера, пораженного вредоносной программой. Зловред полностью повредил содержимое дисков, что не позволяло машине загрузиться.

Утверждается, что вредонос атаковал 9 000 компьютеров и более 500 серверов. Сама программа была идентифицирована как KillMBR — этим термином эксперты Trend Micro называют вайпер и фальшивый вымогатель KillDisk.

KillDisk известен тем, что атакует преимущественно банки и финансовые организации, основная его задача — стирать данные на диске.

Напомним, что в 2017 году киберпреступники атаковали российский банк через систему передачи финансовой информации SWIFT. В итоге им удалось совершить несанкционированные операции на 339,5 млн рублей.

А в феврале индийский Union City Bank заявил, что хакеры совершили несколько несанкционированных переводов на общую сумму 1,8 млн. долларов через международную систему SWIFT. В ходе проверки были выявлены три мошеннические транзакции. 

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru