



Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вредонос-вайпер для атак на сотни банков в Чили. Однако вайпер, уничтожающий всю информацию на дисках, выступал в роли отвлекающего маневра для того, чтобы злоумышленники беспрепятственно вывели деньги через систему SWIFT.

Кибератака имела место 24 мая, в тот день Banco de Chile — второй крупнейший банк в Чили — сообщил о многочисленных сбоях в работе системы. Сбои затронули компьютеры, работающие в нескольких филиалах.

Согласно сообщениям местных СМИ, некоторые операции просто невозможно было совершить. Изначально представители банка отказывались связывать эти сбои с кибератакой, однако уже 28 мая руководство признало факт проникновения злоумышленников в систему.

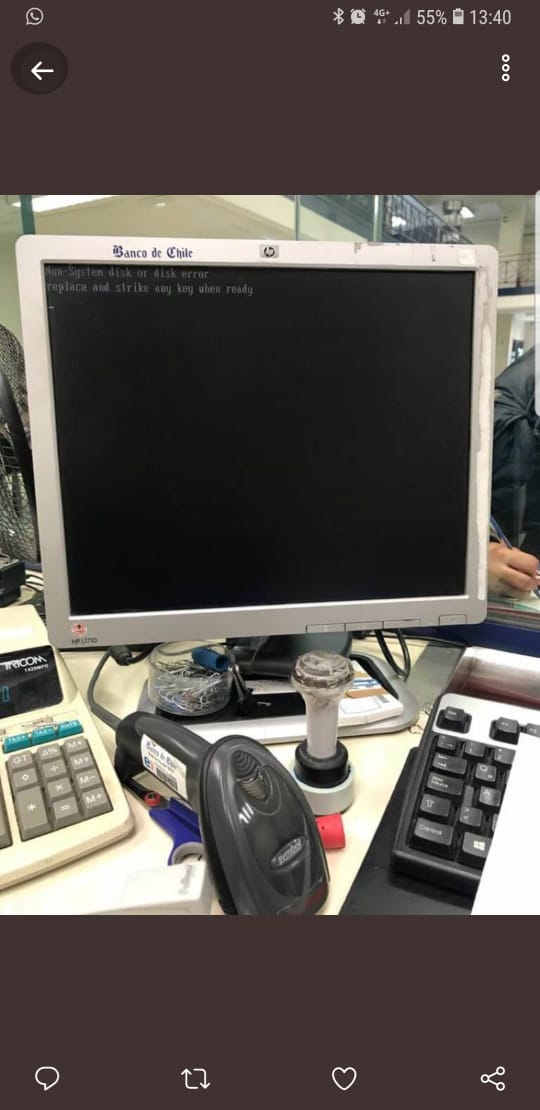
Сотрудники банка опубликовали снимок компьютера, пораженного вредоносной программой. Зловред полностью повредил содержимое дисков, что не позволяло машине загрузиться.

Утверждается, что вредонос атаковал 9 000 компьютеров и более 500 серверов. Сама программа была идентифицирована как KillMBR — этим термином эксперты Trend Micro называют вайпер и фальшивый вымогатель KillDisk.

KillDisk известен тем, что атакует преимущественно банки и финансовые организации, основная его задача — стирать данные на диске.

Напомним, что в 2017 году киберпреступники атаковали российский банк через систему передачи финансовой информации SWIFT. В итоге им удалось совершить несанкционированные операции на 339,5 млн рублей.

А в феврале индийский Union City Bank заявил, что хакеры совершили несколько несанкционированных переводов на общую сумму 1,8 млн. долларов через международную систему SWIFT. В ходе проверки были выявлены три мошеннические транзакции. 

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru