



Произошел крупнейший сбой в работе платежной системы Visa

Произошел крупнейший сбой в работе платежной системы Visa

Произошел крупнейший сбой в работе платежной системы Visa

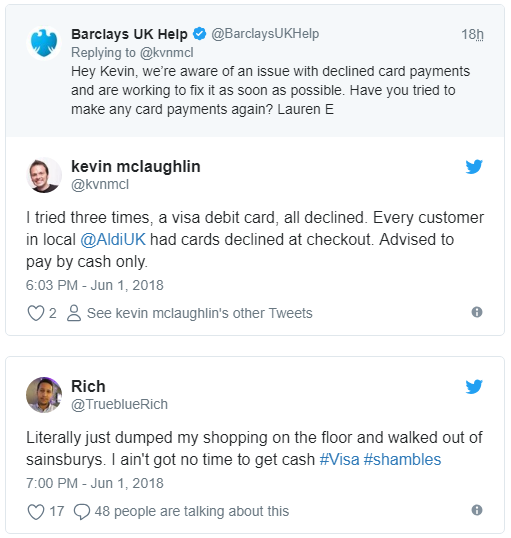
Крупнейший сбой в работе платежной системы Visa привел к невозможности клиентов совершать транзакции или расплачиваться за покупки. Пострадали даже лица, не использующие Visa напрямую, так как ее сеть предоставляет системы расчета для целого ряда магазинов и финансовых учреждений.

Все началось с жалоб клиентов на то, что картами невозможно воспользоваться для оплаты товаров — карты просто не принимались. Магазины также сообщили о проблеме, они были лишены возможности рассчитывать людей с помощью карт, что вынудило их прибегать исключительно к наличным деньгам.

Пользователи столкнулись с ситуацией, которая напоминала отсутствие на картах каких-либо средств, однако проблема была не в самих картах, а в Visa.

Самая неприятная часть этой проблемы заключается в том, что различные банки и другие финансовые учреждения используют платежную систему Visa, следовательно, сбой может затронуть пользователей других карт, отличных от Visa.

Положительным моментом является возможность снять наличные деньги с помощью карт. Согласно официальному заявлению Visa, компания не знает точных причин сбоя.

«В настоящее время Visa столкнулась со сбоем в работе системы. Следствием этого является проблема с осуществлением транзакций в Европе», — говорится в заявлении. — «В настоящее время мы расследуем этот инцидент, пытаясь как можно быстрее решить проблему».

Российский филиал Visa отчитался, что выпущенные российскими банками карты работают в штатном режиме, без перебоев.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru