



Новые коннекторы от Fortinet автоматизируют операции безопасности

Новые коннекторы от Fortinet автоматизируют операции безопасности

Новые коннекторы от Fortinet автоматизируют операции безопасности

Сегодня компания Fortinet объявила о выпуске новых коннекторов системы безопасности, предназначенных для автоматизации операций в мультивендорных средах за счет интеграции с технологиями ассоциированных партнеров при помощи открытых API (интерфейсов программирования приложений).

В сетевых средах многих современных организаций задействованы продукты, инструменты и приложения от разных поставщиков, управление безопасностью которых осуществляется изолированно. Согласно недавнему отчету Gartner, «бедой многих служб безопасности является чрезмерное количество инструментов.

В результате сотрудники часто отвлекаются на просмотр оповещений и сталкиваются со сложностями, обусловленными необходимостью работать с большим количеством консолей. Эффективное управление всеми этими инструментами требует высокой квалификации, что затрудняет привлечение и удержание аналитиков служб безопасности с соответствующим опытом. Помимо перечисленных факторов, ситуацию усложняет появление новых направлений атак, не связанных с локальными ИТ-средами».

Сложные клиентские среды, от многооблачных инфраструктур до IoT, особенно требовательны к интеграции технологий, так как в противном случае управление и автоматическое внесение изменений в порядок выполнения операций становятся затруднительными. Кроме того, процедуры и инструменты DevOps, как правило, не интегрированы с процессами обеспечения безопасности, что замедляет разработку и вывод приложений на рынок.

Компания Fortinet сделала архитектуру адаптивной системы сетевой безопасности более открытой при помощи коннекторов системы безопасности в целях более эффективной интеграции со сложными инфраструктурами современных цифровых организаций и устранения уязвимостей. Также коннекторы обеспечивают более тесную интеграцию функций отслеживания и администрирования средств безопасности с инфраструктурами и приложениями партнеров.

Благодаря коннекторам системы безопасности клиенты могут обеспечить согласованную защиту своих инфраструктур. Коннекторы поддерживают централизованную оркестрацию пользователей, приложений и данных в гибридных, общедоступных и частных облачных средах. Они обеспечивают автоматизацию рабочих процессов, сред SOC, сбора данных об угрозах и реализации политик безопасности в облачных средах по мере развертывания новых служб и приложений. Это устраняет необходимость во вмешательстве оператора.

Коннекторы системы безопасности подключаются к решениям партнеров при помощи точек интеграции API или запрограммированных сценариев. Сразу после этого клиенты могут получить доступ к коннекторам с помощью простых в использовании загружаемых наборов DevOps, поддерживающих активацию одним щелчком. Благодаря открытой архитектуре коннекторы системы безопасности тесно интегрируются с новыми компонентами экосистемы и расширяют охват адаптивной системы сетевой безопасности, функции которой теперь реализуются в проверенных сторонних инфраструктурах.

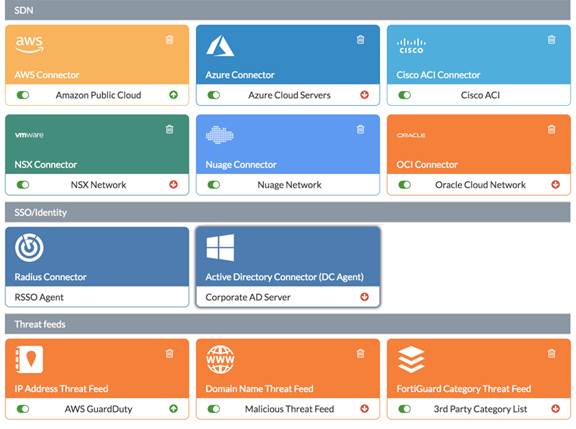
Первый набор коннекторов системы безопасности Fortinet поддерживает интеграцию со следующими ведущими технологиями.

  • Динамическая политика — облако: AWS, Microsoft Azure, Oracle
  • Динамическая политика — SDN: Cisco Application Centric Infrastructure (ACI)™, Nuage Networks VSP, VMware NSX
  • Реагирование на инциденты безопасности/ITSM (IT Service Management): ServiceNow, Webhook
  • Источники данных об угрозах: AWS Guard Duty
  • Автоматизированное принятие мер: AWS Lambda, FortiClient EMS Quarantine
  • SSO (единый вход)/удостоверение: Microsoft Active Directory, Radius
  • Распространенные риски и уязвимости конечных точек: FortiClient EMS
Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru