



Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Киберпреступная операция, в ходе которой в прошивку недорогих устройств Android внедряются вредоносные программы, все еще активна. Как утверждают эксперты, она даже набирает обороты. Напомним, что впервые эту кампанию удалось обнаружить в декабре 2016 года, когда специалисты Dr.Web сообщили, что злоумышленники нашли способ проникнуть в цепочку поставок нескольких мобильных операторов, заразив телефоны вредоносными программами.

Тогда эксперты утверждали, что им удалось обнаружить злонамеренные программы в 26 недорогих моделях смартфонов и планшетов на базе операционной системы Android. Тогда многие надеялись, что этой кампании пришел конец, однако время показало, что злоумышленники и не думали отступать.

Во вчерашнем отчете, опубликованном компанией Avast, утверждается, что эта киберпреступная группа все это время продолжала внедрять вредоносные программы в прошивку устройств, причем злоумышленники постоянно наращивали обороты, расширяя список зараженных девайсов.

В итоге Avast предоставила список, в котором значатся более 140 Android-смартфонов и планшетов, в прошивке которых был обнаружен зловред, который эксперты назвали Cosiloon. Если сравнить отчеты Dr.Web и Avast, становится понятно, что сам вредонос не претерпел никаких изменений.

Он запускается из директории «/system» с полными root-правами, его основной задачей является подключение к удаленному серверу, загрузка XML-файла и установка одного или нескольких приложений.

Поскольку вредоносная программа внедряется в прошивку, она может установить в систему любое приложение, которое пожелает киберпреступник. При этом никакого взаимодействия с пользователем девайса не требуется.

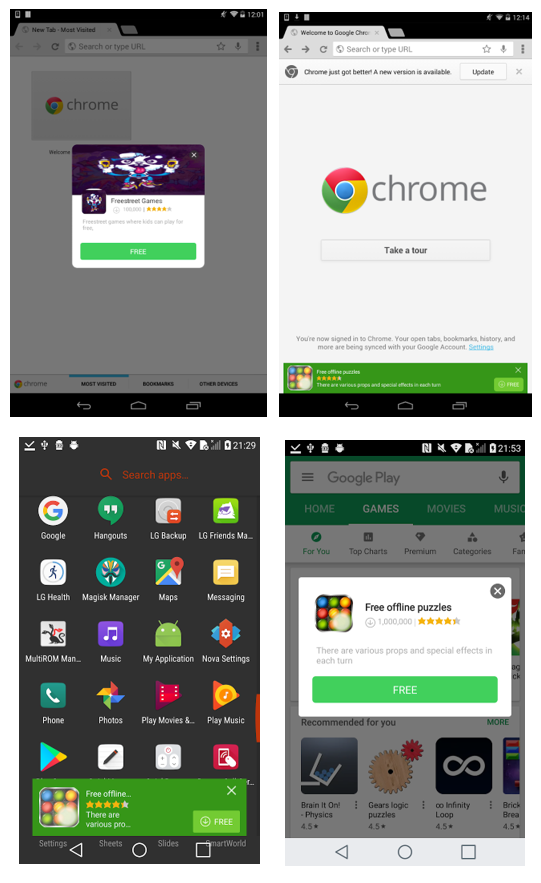
Практически все приложения, которые пытается установить Cosiloon, предназначены для отображения пользователю рекламы, так называемые adware. Примеры их работы показаны на скриншоте ниже:

Очевидно, что злоумышленники в этом случае сосредоточены на получении дохода с помощью рекламных объявлений. Предполагается, что киберпреступники действуют из Китая, так как всеми способами стараются избежать заражения китайских пользователей — сверяется IP.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru