



Похищающий сессии Telegram вредонос написан русским разработчиком

Похищающий сессии Telegram вредонос написан русским разработчиком

Похищающий сессии Telegram вредонос написан русским разработчиком

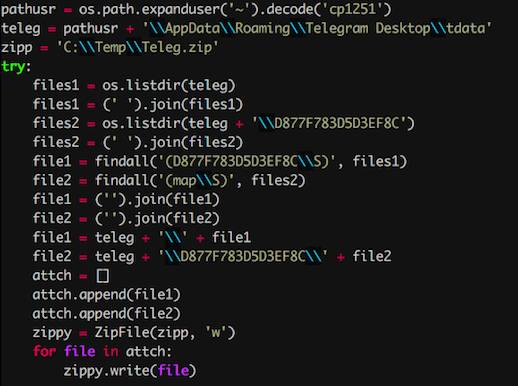
Эксперты Cisco Talos сообщают, что вредоносную программу, атакующую десктопное приложение Telegram, написал российский разработчик. Этот вредонос собирает файлы кеша и ключей шифрования.

Этот зловред атакует только десктопную версию Telegram по простой причине — она не поддерживает функции секретных чатов и имеет слабые настройки конфиденциальности по умолчанию.

К слову, представители Telegram уже предупреждали пользователей о таких особенностях работы настольной версии мессенджера.

Схема атаки также довольно проста. Злоумышленник просто восстанавливает в открытом клиенте Telegram полученные файлы кеша, что позволяет получить доступ к сеансу, контактам и чатам жертвы.

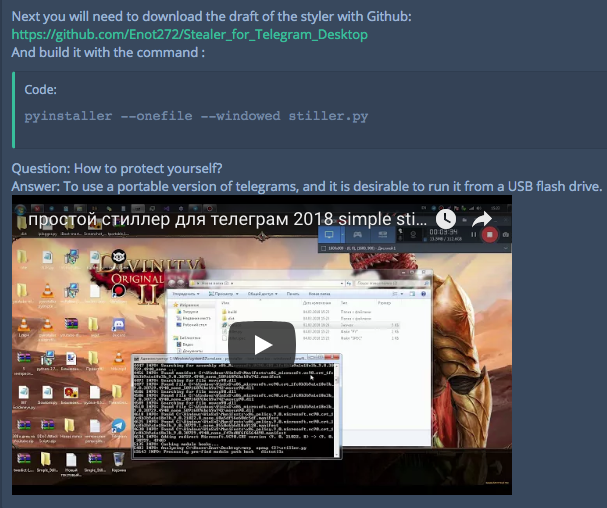
Эксперты решили, что разработчиком этого вредоноса является русскоговорящий гражданин из-за опубликованного на YouTube видео, в котором даны инструкции по использованию программы на русском языке.

Под подозрение пал некто, кого эксперты именуют «Енотом» (Racoon Hacker, Eyenot (Енот/Enot) и Racoon Pogoromist). Разработанная им программа написана на Python, однако исследователи также встретили ее реализации и на Go и AutoIT.

Помимо прочего, вредоносная программа сканирует жесткие диски в поисках файлов cookies, учетных данных Chrome и другой личной информации.

Подпишитесь на новости

Дипфейк за $5: поддельные видео для атак на бизнес резко подешевели

Мошенникам стало дешевле изображать чужого начальника. За последние два года стоимость создания дипфейков для атак на компании снизилась примерно в 100 раз: минута убедительного поддельного видео может обходиться всего в $5 вместо прежних нескольких сотен долларов.

О снижении цен рассказали «Известия». На теневых площадках также предлагают готовые шаблоны, которые позволяют дополнительно сократить расходы.

У бизнеса такая статистика должна вызывать тревогу: чем дешевле подделка, тем ниже порог входа в мошенничество. Знакомое лицо на экране всё труднее считать доказательством того, что с вами действительно разговаривает коллега или руководитель.

Особенно опасно сочетание узнаваемого человека и срочного поручения: перевести деньги, передать документы, сообщить данные для входа. В такой ситуации убедительная картинка помогает продавить доверие, а спешка — обойти привычные проверки.

Финансовые поручения нужно подтверждать по независимому, заранее известному каналу, советуют эксперты. Перезвонить настоящему руководителю выйдет дешевле.

RSS: Новости на портале Anti-Malware.ru