



Замаскированный под порноигру шпион атакует Windows и Android

Замаскированный под порноигру шпион атакует Windows и Android

Замаскированный под порноигру шпион атакует Windows и Android

Специалисты Trend Micro сообщают об обнаружении мультиплатформенной шпионской программы Maikspy, которая способна похищать частные данные пользователей. Отличительно особенностью этого шпиона является его маскировка под игру для взрослых.

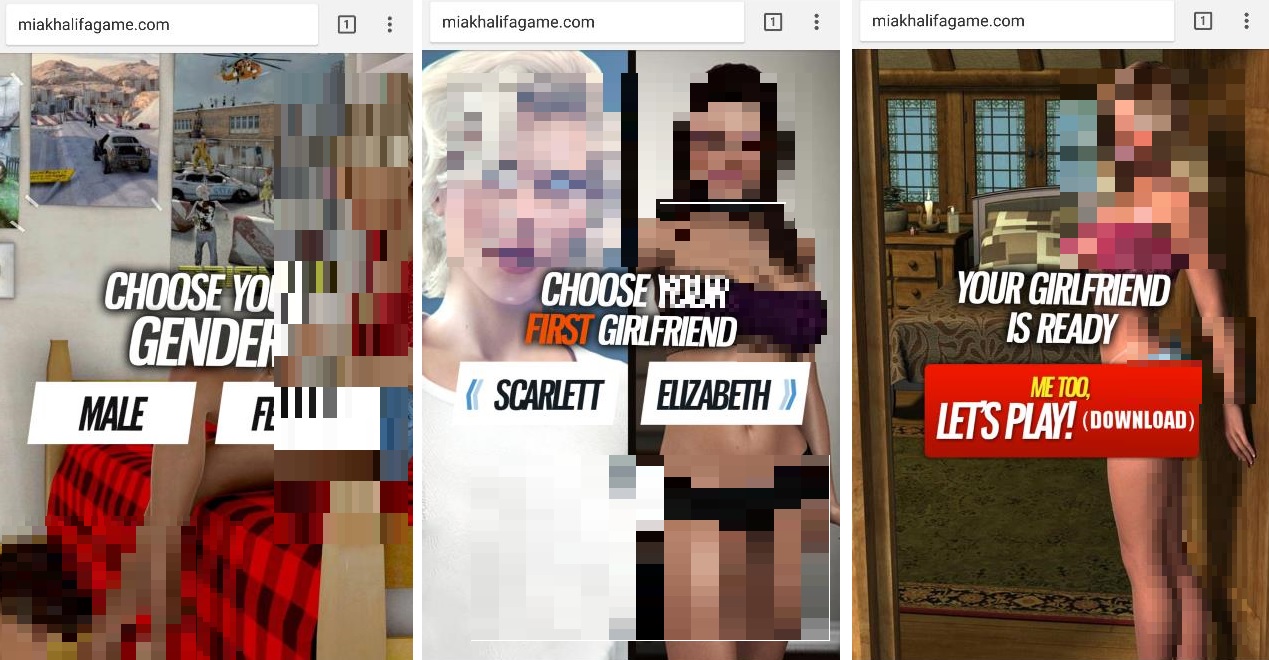
Анализ экспертов показывает, что пользователи загружают шпионскую программу с сайта hxxp://miakhalifagame[.]com/ (Mia Khalifa — имя порноактрисы, в чью честь названа «игра»). После запуска шпион подключается к серверу C&C и ждет его команд.

Работая в фоновом режиме, Maikspy мог передавать злоумышленникам номер телефона, учетные данные от многих аккаунтов, список установленных приложений, список контактов, а также переписки пользователя.

Злоумышленники даже не потрудились создать специальную инструкцию по отключению антивируса, который якобы может помешать приложению корректно работать.

Первый вариант Maikspy для Windows был обнаружен еще в декабре 2016 года, он имел механизм обновления через адрес hxxp://fakeomegle[.]com/. Эта версия похищала файлы со следующими расширениями: .jpg, .jpeg, .png, .txt, .wav, .html, .doc, .docx и .rtf.

А вот первый вариант этой программы для мобильной платформы Android появился в январе 2017, он также маскировался под игру для взрослых.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru