



Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

Новый стартап предлагает до $3 млн за 0-day эксплойты для Android и iOS

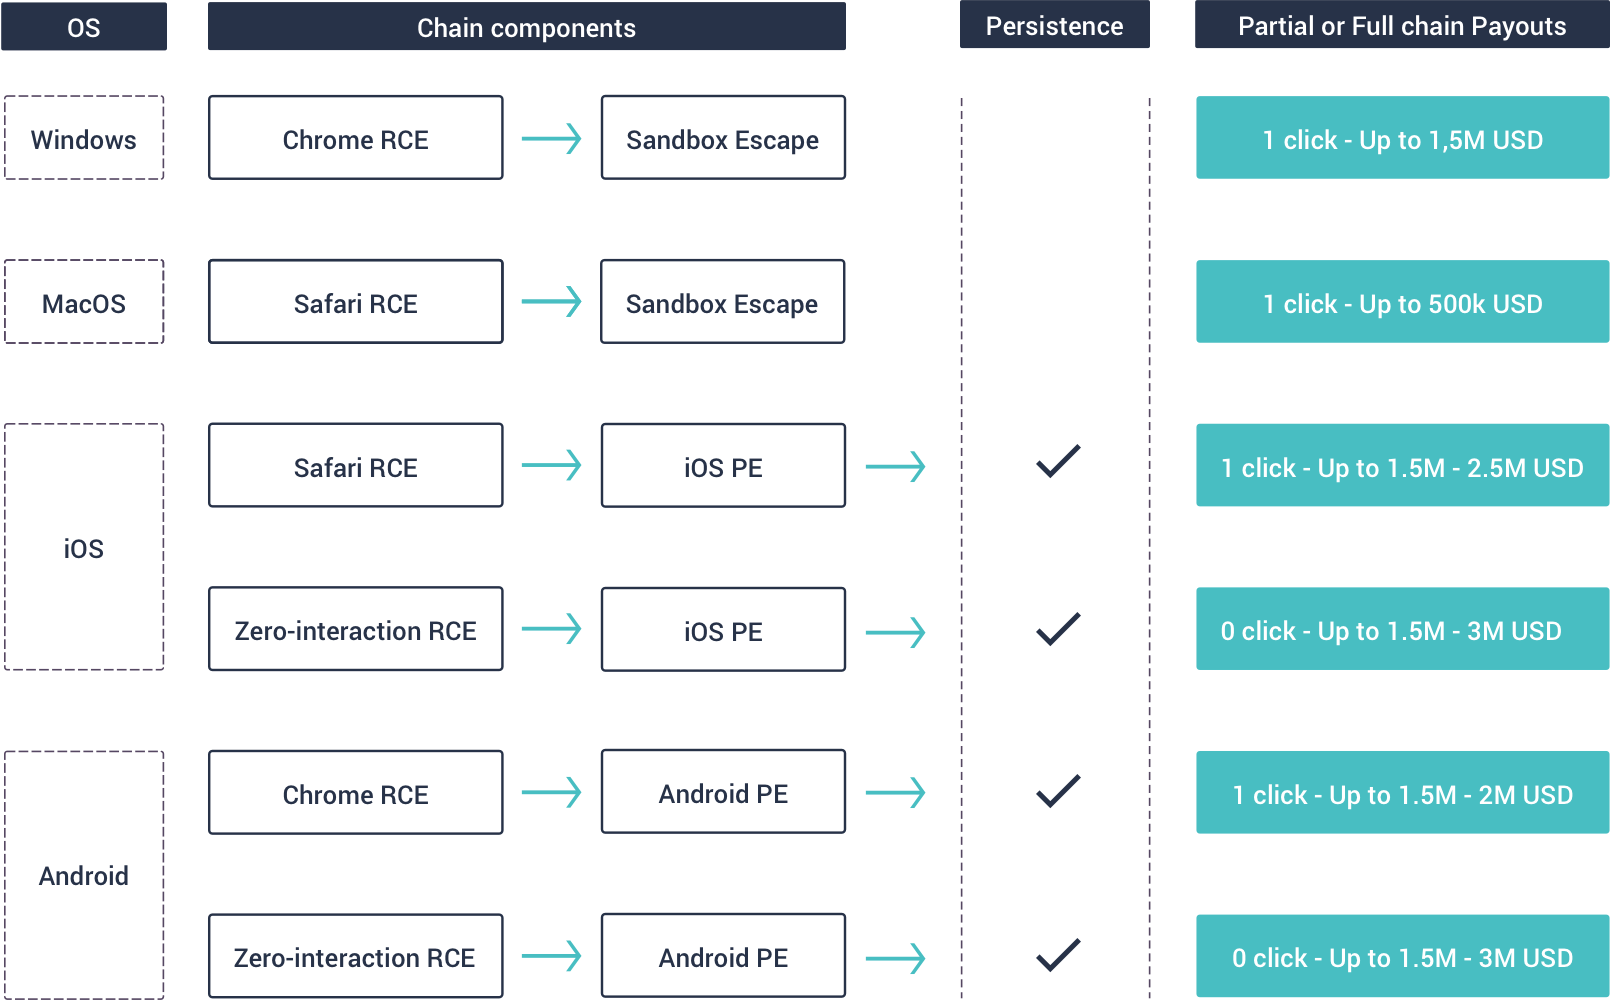
Новый стартап, организованных в Дубае, предлагает различные формы вознаграждений за обнаружение 0-day эксплойтов для Android, iOS, Windows и macOS. Максимальная сумма, которую могут получить специалисты за инструменты для взлома Android и iOS, составляет $3 миллиона.

Стартап называется Crowdfense и базируется в Объединенных Арабских Эмиратах. Во вторник представители Crowdfense разослали пресс-релиз журналистам, в котором говорилось про программу вознаграждений.

Директор Crowdfense Андреа Заппароли Манзони утверждает, что компания таким образом пытается присоединиться к этому рынку, скупая информацию о 0-day уязвимостях, а затем продавая ее правоохранительным органам и разведслужбам.

«Я смотрю на это с позиции защиты прав и интересов обычных граждан, которую могут обеспечить правоохранительные органы», — утверждает Заппароли в интервью. — «Мы фокусируемся только на инструментах, направленных на облегчение деятельности правоохранительных органов или разведки, а не на уничтожение или ухудшение функциональности и эффективности целевых систем. Мы планируем лишь собирать информацию».

Помимо iOS и Android, компания также ищет 0-day эксплойты для Windows, macOS. По словам Заппароли, Crowdfense не заинтересована в эксплойтах для IoT-устройств или популярных сайтов.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru