



Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

На прошлой неделе неизвестная группа киберпреступников начала публиковать фрагменты кода инструмента для разблокировки iPhone GrayKey. Злоумышленники требуют 2 биткоина, чтобы прекратить публикацию кода.

GrayKey интересуются правоохранительные органы США, так он может позволить разблокировать современные iPhone.

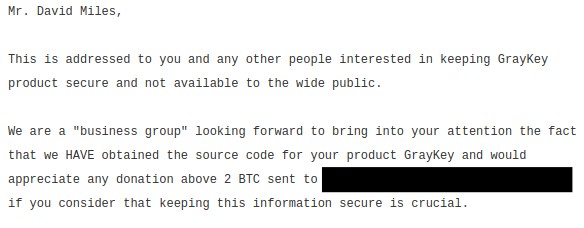
Однако на прошлой неделе группа неизвестных вымогателей «слила» в Сеть часть кода, потребовав от разработчиков GrayKey 15 000 долларов. Компания Grayshift, разрабатывающая данный инструмент, подтвердила факт утечки.

«Господин Дэвид Майлз», — гласило обращение вымогателей к руководству Grayshift. — «Это послание адресовано вам, а также любым другим людям, кто заинтересован в сохранности продукта GrayKey».

«Мы представляем собой некую ‘’бизнес-группу’’, которая пытается привлечь ваше внимание к тому факту, что мы получили исходный код вашего продукта GrayKey и будем благодарны за любые пожертвования с вашей стороны».

«Вы можете вязаться с нами через Signal — +44 20 8133 5190, OTR-чат — jfcox@jabber.ccc.de или электронную почту — joseph.cox@vice.com».

GrayKey может разблокировать современные iPhone, в том числе модели, на которых установлена iOS 11.3 и последний флагман iPhone X.

Напомним, что неоднозначный американский стартап Grayshift, которым, как предполагается, управляют агенты спецслужб США и бывший сотрудник безопасности Apple, предлагает инструмент под названием GrayKey, который дает 300 попыток взломать iPhone на iOS 11.

Стоимость такой услуги составляет 15 тысяч долларов. Также представители Grayshift предусмотрели и более продвинутый вариант предложения — неограниченное количество попыток взлома, а также возможность работы оффлайн будет стоить в два раза дороже, 30 тысяч долларов.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru