



Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

На прошлой неделе неизвестная группа киберпреступников начала публиковать фрагменты кода инструмента для разблокировки iPhone GrayKey. Злоумышленники требуют 2 биткоина, чтобы прекратить публикацию кода.

GrayKey интересуются правоохранительные органы США, так он может позволить разблокировать современные iPhone.

Однако на прошлой неделе группа неизвестных вымогателей «слила» в Сеть часть кода, потребовав от разработчиков GrayKey 15 000 долларов. Компания Grayshift, разрабатывающая данный инструмент, подтвердила факт утечки.

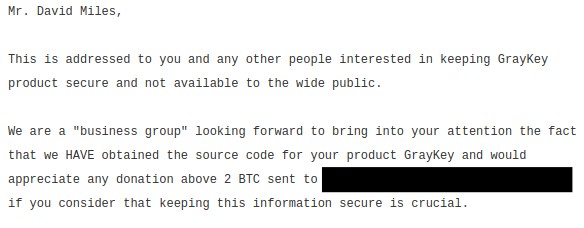
«Господин Дэвид Майлз», — гласило обращение вымогателей к руководству Grayshift. — «Это послание адресовано вам, а также любым другим людям, кто заинтересован в сохранности продукта GrayKey».

«Мы представляем собой некую ‘’бизнес-группу’’, которая пытается привлечь ваше внимание к тому факту, что мы получили исходный код вашего продукта GrayKey и будем благодарны за любые пожертвования с вашей стороны».

«Вы можете вязаться с нами через Signal — +44 20 8133 5190, OTR-чат — jfcox@jabber.ccc.de или электронную почту — joseph.cox@vice.com».

GrayKey может разблокировать современные iPhone, в том числе модели, на которых установлена iOS 11.3 и последний флагман iPhone X.

Напомним, что неоднозначный американский стартап Grayshift, которым, как предполагается, управляют агенты спецслужб США и бывший сотрудник безопасности Apple, предлагает инструмент под названием GrayKey, который дает 300 попыток взломать iPhone на iOS 11.

Стоимость такой услуги составляет 15 тысяч долларов. Также представители Grayshift предусмотрели и более продвинутый вариант предложения — неограниченное количество попыток взлома, а также возможность работы оффлайн будет стоить в два раза дороже, 30 тысяч долларов.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru