



Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

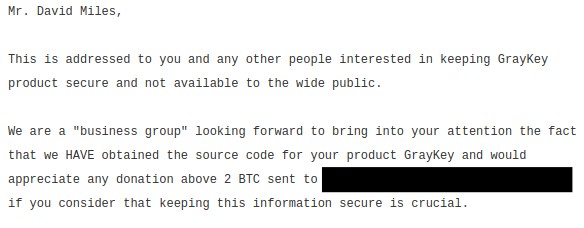
На прошлой неделе неизвестная группа киберпреступников начала публиковать фрагменты кода инструмента для разблокировки iPhone GrayKey. Злоумышленники требуют 2 биткоина, чтобы прекратить публикацию кода.

GrayKey интересуются правоохранительные органы США, так он может позволить разблокировать современные iPhone.

Однако на прошлой неделе группа неизвестных вымогателей «слила» в Сеть часть кода, потребовав от разработчиков GrayKey 15 000 долларов. Компания Grayshift, разрабатывающая данный инструмент, подтвердила факт утечки.

«Господин Дэвид Майлз», — гласило обращение вымогателей к руководству Grayshift. — «Это послание адресовано вам, а также любым другим людям, кто заинтересован в сохранности продукта GrayKey».

«Мы представляем собой некую ‘’бизнес-группу’’, которая пытается привлечь ваше внимание к тому факту, что мы получили исходный код вашего продукта GrayKey и будем благодарны за любые пожертвования с вашей стороны».

«Вы можете вязаться с нами через Signal — +44 20 8133 5190, OTR-чат — jfcox@jabber.ccc.de или электронную почту — joseph.cox@vice.com».

GrayKey может разблокировать современные iPhone, в том числе модели, на которых установлена iOS 11.3 и последний флагман iPhone X.

Напомним, что неоднозначный американский стартап Grayshift, которым, как предполагается, управляют агенты спецслужб США и бывший сотрудник безопасности Apple, предлагает инструмент под названием GrayKey, который дает 300 попыток взломать iPhone на iOS 11.

Стоимость такой услуги составляет 15 тысяч долларов. Также представители Grayshift предусмотрели и более продвинутый вариант предложения — неограниченное количество попыток взлома, а также возможность работы оффлайн будет стоить в два раза дороже, 30 тысяч долларов.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru