



Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

Часть кода инструмента для разблокировки iPhone GrayKey утекла в Сеть

На прошлой неделе неизвестная группа киберпреступников начала публиковать фрагменты кода инструмента для разблокировки iPhone GrayKey. Злоумышленники требуют 2 биткоина, чтобы прекратить публикацию кода.

GrayKey интересуются правоохранительные органы США, так он может позволить разблокировать современные iPhone.

Однако на прошлой неделе группа неизвестных вымогателей «слила» в Сеть часть кода, потребовав от разработчиков GrayKey 15 000 долларов. Компания Grayshift, разрабатывающая данный инструмент, подтвердила факт утечки.

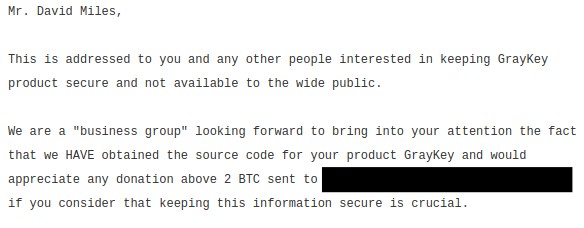
«Господин Дэвид Майлз», — гласило обращение вымогателей к руководству Grayshift. — «Это послание адресовано вам, а также любым другим людям, кто заинтересован в сохранности продукта GrayKey».

«Мы представляем собой некую ‘’бизнес-группу’’, которая пытается привлечь ваше внимание к тому факту, что мы получили исходный код вашего продукта GrayKey и будем благодарны за любые пожертвования с вашей стороны».

«Вы можете вязаться с нами через Signal — +44 20 8133 5190, OTR-чат — jfcox@jabber.ccc.de или электронную почту — joseph.cox@vice.com».

GrayKey может разблокировать современные iPhone, в том числе модели, на которых установлена iOS 11.3 и последний флагман iPhone X.

Напомним, что неоднозначный американский стартап Grayshift, которым, как предполагается, управляют агенты спецслужб США и бывший сотрудник безопасности Apple, предлагает инструмент под названием GrayKey, который дает 300 попыток взломать iPhone на iOS 11.

Стоимость такой услуги составляет 15 тысяч долларов. Также представители Grayshift предусмотрели и более продвинутый вариант предложения — неограниченное количество попыток взлома, а также возможность работы оффлайн будет стоить в два раза дороже, 30 тысяч долларов.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru