



Вымогатели зашифровали сайт Минэнерго Украины

Вымогатели зашифровали сайт Минэнерго Украины

Вымогатели зашифровали сайт Минэнерго Украины

Неизвестным киберпреступникам удалось взломать сайт Министерства энергетики и угольной промышленности Украины. Судя по всему, ресурс пострадал от атаки вымогателей, требовавших выкуп.

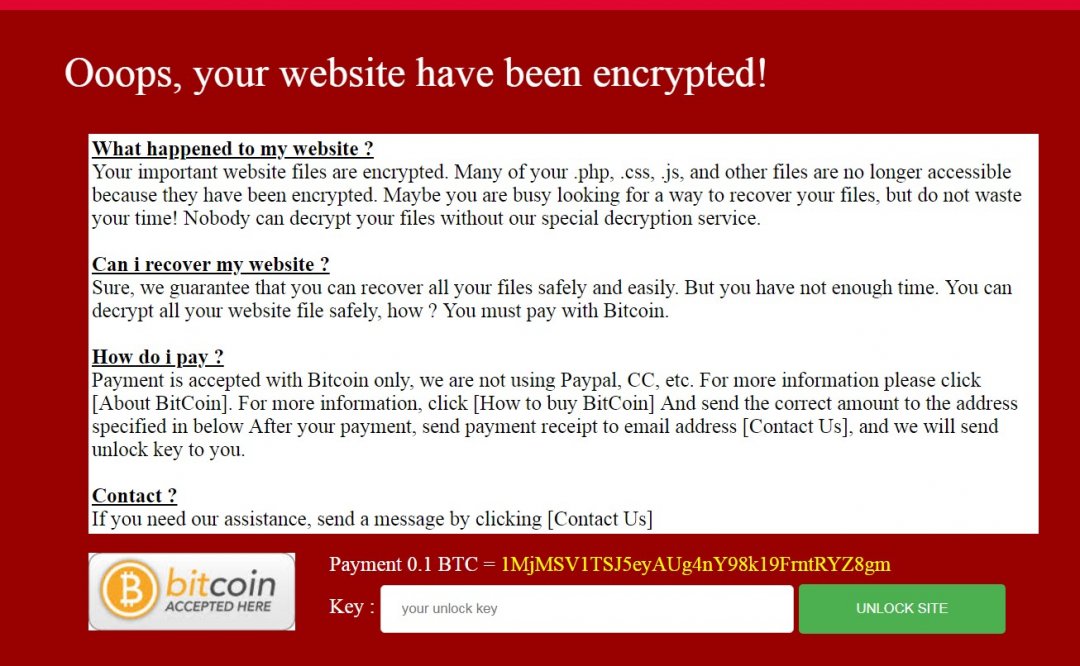
Расположенный по адресу mev.gov.ua ресурс был видоизменен, его главная страница, исходя из сделанного скриншота, выглядит так:

«Важные файлы вашего сайта, среди которых .php, .css, .js и другие отныне зашифрованы и не подлежат восстановлению без нашего участия», — пишут злоумышленники.

За расшифровку и восстановление работы сайта киберпреступники требуют 0,1 биткоина (около 930 долларов или 24 тысячи гривень), на оплату выкупа владельцам сайта предоставлено 10 часов.

Ранее пресс-служба СБУ сообщила об обнаружении в Киеве офиса киберпреступников, выполнявших приказы ФСБ. Согласно спецслужбе, данные злоумышленники осуществляли кибератаки на объекты КИИ, государственные и банковские учреждения Украины.

В ходе своих атак, как сообщают правоохранители, киберпреступники использовали анонимайзеры.

Также в этом месяце стало известно, что 23-летний киберпреступник из Киева получал доступ к аккаунтам Instagram различных интернет-магазинов, количество подписчиков которых превышало 50 тысяч, а затем требовал с законных владельцев учетных записей 10 000 гривен за разблокировку страниц.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru