



Вымогатели зашифровали сайт Минэнерго Украины

Вымогатели зашифровали сайт Минэнерго Украины

Вымогатели зашифровали сайт Минэнерго Украины

Неизвестным киберпреступникам удалось взломать сайт Министерства энергетики и угольной промышленности Украины. Судя по всему, ресурс пострадал от атаки вымогателей, требовавших выкуп.

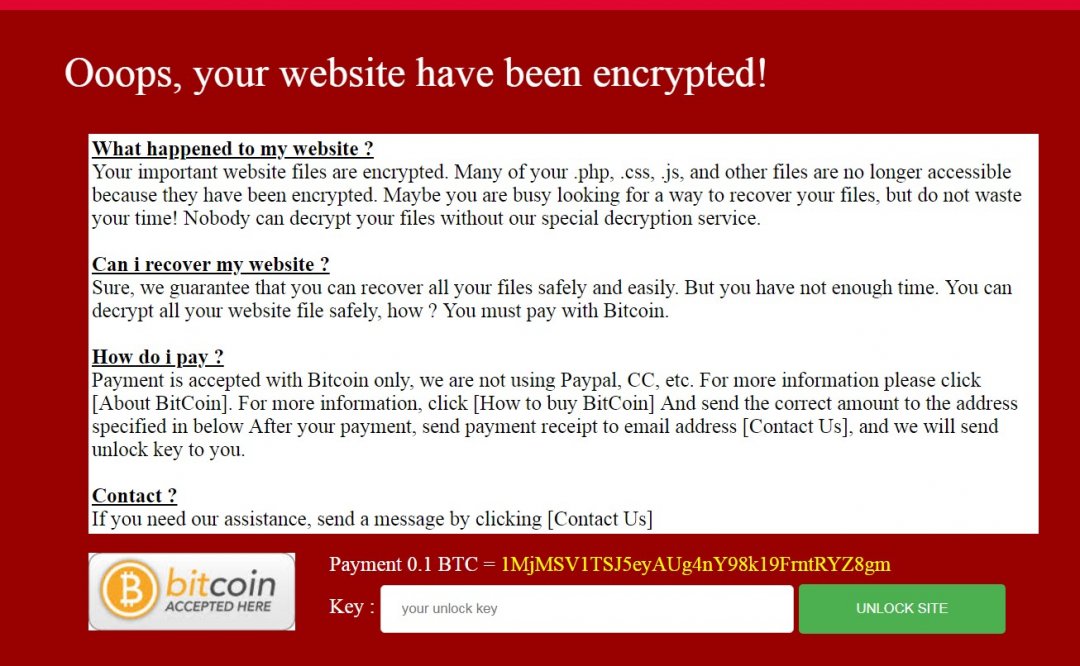
Расположенный по адресу mev.gov.ua ресурс был видоизменен, его главная страница, исходя из сделанного скриншота, выглядит так:

«Важные файлы вашего сайта, среди которых .php, .css, .js и другие отныне зашифрованы и не подлежат восстановлению без нашего участия», — пишут злоумышленники.

За расшифровку и восстановление работы сайта киберпреступники требуют 0,1 биткоина (около 930 долларов или 24 тысячи гривень), на оплату выкупа владельцам сайта предоставлено 10 часов.

Ранее пресс-служба СБУ сообщила об обнаружении в Киеве офиса киберпреступников, выполнявших приказы ФСБ. Согласно спецслужбе, данные злоумышленники осуществляли кибератаки на объекты КИИ, государственные и банковские учреждения Украины.

В ходе своих атак, как сообщают правоохранители, киберпреступники использовали анонимайзеры.

Также в этом месяце стало известно, что 23-летний киберпреступник из Киева получал доступ к аккаунтам Instagram различных интернет-магазинов, количество подписчиков которых превышало 50 тысяч, а затем требовал с законных владельцев учетных записей 10 000 гривен за разблокировку страниц.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru