



re:Captcha, YouTube, Google Drive — следующие жертвы Роскомнадзора

re:Captcha, YouTube, Google Drive — следующие жертвы Роскомнадзора

re:Captcha, YouTube, Google Drive — следующие жертвы Роскомнадзора

Судя по всему, Роскомнадзор рассуждает приблизительно так — у пользователей сейчас слишком мало проблем с доступом к важным сервисам, к которым все давно привыкли. Только такой логикой можно объяснить решение ведомства создать проблемы с доступом к re:Captcha, YouTube, Google Drive и веб-версии Google Play.

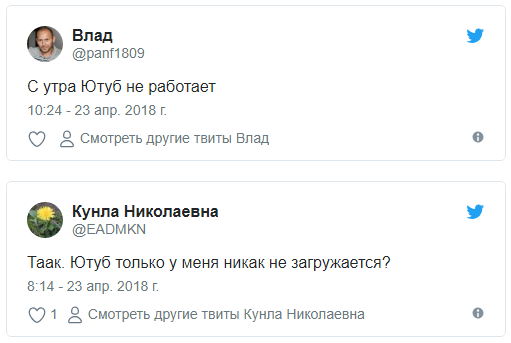
С утра многие пользователи обратили внимание на недоступность самого популярного видеохостинга YouTube. Согласно данным DownDetector, жители Москвы, Санкт-Петербурга, Екатеринбурга, Челябинска, Волгограда, Казани, Ижевска и Калуги больше других испытывали проблемы.

Пользователи уточнили, что загрузить YouTube не получается в браузерах Chrome и Opera.

Также стало известно, что под раздачу попали IP-адреса Google, отвечающие за сервис re:Captcha. У многих пользователей не работали формы регистрации и входа, где использовалась re:Captcha.

Но и на этом не все. Google Drive также пал жертвой войны Роскомнадзора с мессенджером Telegram. А вот Google Play доступен лишь частично — проблемы наблюдаются у веб-версии магазина.

Ранее стала известна причина проблем с доступом россиян к службам поисковой системы Google. Вряд ли кто-то сомневался в том, что именно Роскомнадзор внес в реестр запрещенных ряд IP-адресов Google, которые мессенджер Telegram использовал для обхода блокировки.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru