



re:Captcha, YouTube, Google Drive — следующие жертвы Роскомнадзора

re:Captcha, YouTube, Google Drive — следующие жертвы Роскомнадзора

re:Captcha, YouTube, Google Drive — следующие жертвы Роскомнадзора

Судя по всему, Роскомнадзор рассуждает приблизительно так — у пользователей сейчас слишком мало проблем с доступом к важным сервисам, к которым все давно привыкли. Только такой логикой можно объяснить решение ведомства создать проблемы с доступом к re:Captcha, YouTube, Google Drive и веб-версии Google Play.

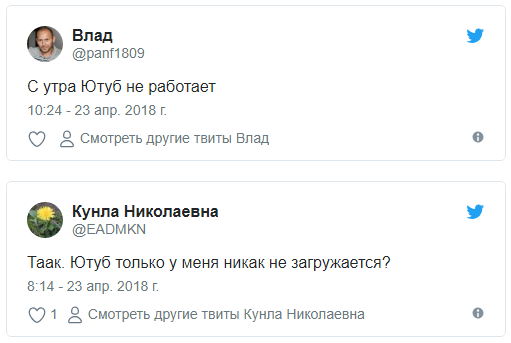
С утра многие пользователи обратили внимание на недоступность самого популярного видеохостинга YouTube. Согласно данным DownDetector, жители Москвы, Санкт-Петербурга, Екатеринбурга, Челябинска, Волгограда, Казани, Ижевска и Калуги больше других испытывали проблемы.

Пользователи уточнили, что загрузить YouTube не получается в браузерах Chrome и Opera.

Также стало известно, что под раздачу попали IP-адреса Google, отвечающие за сервис re:Captcha. У многих пользователей не работали формы регистрации и входа, где использовалась re:Captcha.

Но и на этом не все. Google Drive также пал жертвой войны Роскомнадзора с мессенджером Telegram. А вот Google Play доступен лишь частично — проблемы наблюдаются у веб-версии магазина.

Ранее стала известна причина проблем с доступом россиян к службам поисковой системы Google. Вряд ли кто-то сомневался в том, что именно Роскомнадзор внес в реестр запрещенных ряд IP-адресов Google, которые мессенджер Telegram использовал для обхода блокировки.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru