


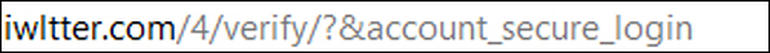

Новая фишинговая кампания использует аккаунты Twitter

Новая фишинговая кампания использует аккаунты Twitter

Новая фишинговая кампания использует аккаунты Twitter

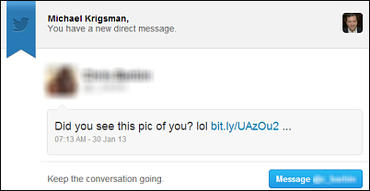
Эксперты предупреждают о новой волне фишинга, использующего взломанные аккаунты Twitter для рассылки личных сообщений. В теле этих сообщений содержится ссылка, ведущая на поддельную страницу для входа в Twitter, саму страницу не отличить от оригинала.

Скриншот личного сообщения, содержащего злонамеренную ссылку, можно посмотреть ниже.

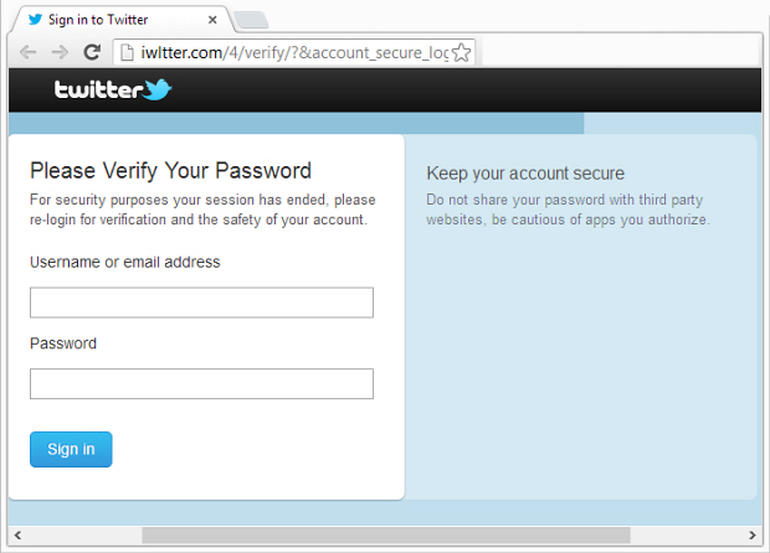
После перехода по этой ссылке вы попадаете на страницу, которая выглядит совершенно легитимной в глазах среднестатистического пользователя.

Если ввести в эти поля свои учетные данные, они попадут в руки злоумышленников, которые получат полный контроль над вашей учетной записью.

Чтобы защитить себя от подобной киберугрозы, специалисты рекомендуют придерживаться следующих правил:

  • Не переходите по сомнительным ссылкам в личных сообщениях;
  • Всегда обращайте внимание на адрес веб-страницы, которая просит вас ввести свои данные;
  • В случае с этой вредоносной кампанией фишинговую страницу практически не отличить от легитимного оригинала, однако есть некоторые тонкие нюансы, которые помогут вам вычислить подделку.

Внимательно приглядитесь к адресу, вы должны заметить, что вместо «Twitter» там указано «iwltter». Это старый прием, который киберпреступники успешно используют, рассчитывая на невнимательность пользователей.

Также эксперты призывают быть особо внимательными при использовании мобильных устройств (планшетов, смартфонов), так как адрес поддельной страницы может быть неразборчив. Стоит также обращать внимание на отправителя подозрительного личного сообщения, если вы не знакомы с этим человеком, можно смело игнорировать сообщение.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru