



Приложение для рисования заразило 45 000 пользователей Facebook

Приложение для рисования заразило 45 000 пользователей Facebook

Приложение для рисования заразило 45 000 пользователей Facebook

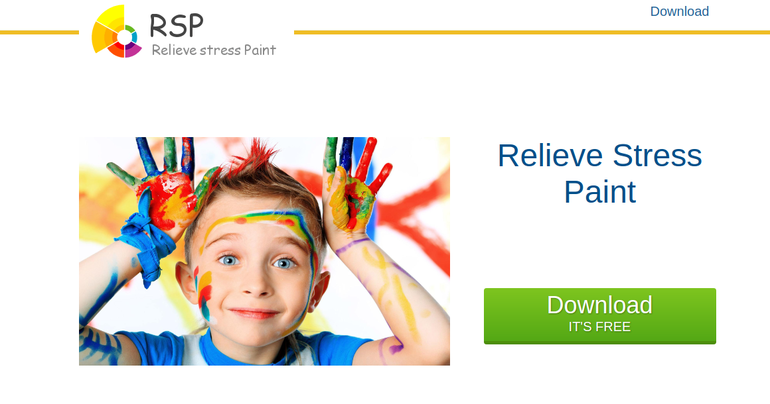
Пользователи приложения для рисования и снятия стресса могут столкнуться с серьезной проблемой утечки данных — программа содержит вредоносный компонент, который похищает учетные данные Facebook, а также платежную информацию.

Речь идет о программе «StressPaint», которая появилась несколько дней назад, на момент написания материала это приложение заразило 45 000 пользователей Facebook. Злоумышленники атакуют пользователей Facebook, указавших в профиле платежную информацию.

Исследователи отмечают приличную скорость распространения вредоноса, как и то, что данная программа была создана профессионалами. Также эксперты высказывают предположение, что в скором времени этот зловред будет атаковать пользователей Amazon.

Вся схема этой вредоносной кампании начинается с фишинга, благодаря которому злоумышленникам удается заманить доверчивых пользователей на сайт, предлагающий попробовать бесплатную программу для снятия стресса.

Программа действительно выполняет заявленный функционал — дает пользователю возможность рисовать, снимая стресс — однако фоном выполняется вредоносная активность.

Для кражи данных программа загружает некоторое количество файлов в систему, после чего пытается похитить конфиденциальную информацию, попытка кражи информации будет выполняться каждый раз при входе в систему.

Механизм сбора данных подразумевает использование файлов cookie в браузере Chrome, если вредонос обнаруживает там учетные данные Facebook, они сразу же отправляются на командный сервер C&C.

«Мы полагаем, что вредоносный процесс остается активным в системе менее минуты, что помогает зловреду избежать детектирования антивирусными продуктами», — пишут специалисты.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru