



Игроков в Minecraft заражают форматирующим диск вредоносом

Игроков в Minecraft заражают форматирующим диск вредоносом

Игроков в Minecraft заражают форматирующим диск вредоносом

Специалисты антивирусной компании Avast сообщают о вредоносной программе, атакующей игроков популярной инди-игры Minecraft. По оценкам компании, за месяц жертвами вредоноса стали более 50 тысяч пользователей.

Оказалось, что злонамеренная составляющая крылась в «скинах» Minecraft, которые позволяют изменять вид персонажа игры. Как правило, эти скины размещаются на различных форумах, сторонних ресурсах, откуда их и скачивают пользователи.

«Вредоносный код совершенно не впечатляет, подобное можно найти на сайтах, предоставляющих инструкции, как создать вирусы с помощью Notepad. Будет справедливо предположить, что в этом случае за атакой стоят непрофессиональные киберпреступники. Куда большее опасение вызывает загрузка вредоносных скинов на сайт Minecraft», — пишут эксперты Avast.

Сами скины распространяются в PNG-формате, после попадания в систему вредоносная программа форматирует жесткий диск зараженного компьютера.

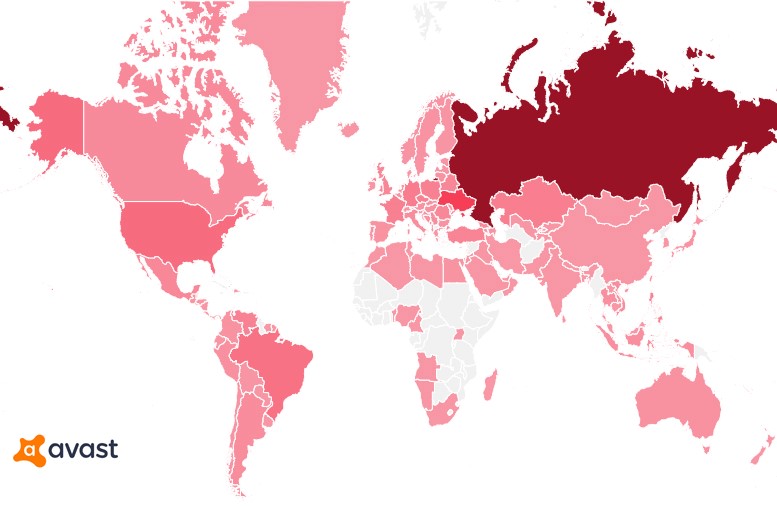
Предоставленная Avast инфографика отражает, что наибольшее число пострадавших от этого вредоноса пользователей находится в России.

Разработчики Minecraft в настоящее время устраняют эту проблему, а пользователям рекомендуется не скачивать скины из ненадежных источников.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru