



Злоумышленники произвели дефейс клипа Despacito на YouTube

Злоумышленники произвели дефейс клипа Despacito на YouTube

Злоумышленники произвели дефейс клипа Despacito на YouTube

Группа киберпреступников, предположительно из Палестины, взломала учетную запись YouTube, принадлежащую музыкальному видеосайту Vevo. Получив контроль над аккаунтом, злоумышленники удалили надоевший всем клип-рекордсмен Despacito.

По имеющейся у СМИ информации, взломавшие аккаунт лица также осуществили дефейс еще нескольких музыкальных роликов, изменив названия и описания клипов. Под раздачу попали видео таких исполнителей, как Шакира, Селена Гомес, Тейлор Свифт и Дрейк. Злоумышленники добавили надпись «Свободу Палестине», что как раз и натолкнуло экспертов на мысль о происхождении этой группы киберпреступников.

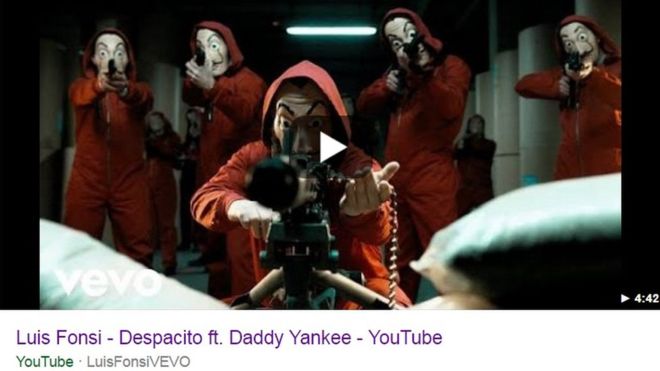
Что касается Despacito, злоумышленники установили для него новую стартовую картинку, на которой изображена группа вооруженных людей в оранжевых костюмах и масках.

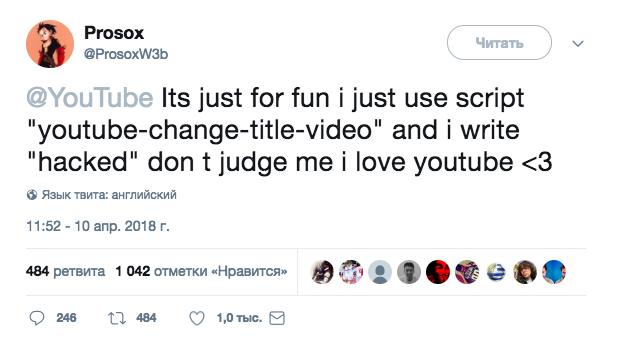
Ответственность за взлом взяли на себя некие хакеры, именуемые Prosox и Kuroi’sh. Один из них написал в Twitter:

«Это [взлом и дефейс] было сделано просто ради забавы. Я использовал скрипт ‘’youtube-change-title-video’’. Не судите меня строго, я люблю YouTube».

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru