



Уязвимость локального повышения прав обнаружена в пакете beep для Debian

Уязвимость локального повышения прав обнаружена в пакете beep для Debian

Уязвимость локального повышения прав обнаружена в пакете beep для Debian

В Debian-пакете beep (если сконфигурирован как setuid через debconf) обнаружена ошибка проектирования, известная как «состояние гонки» («race condition»), способная привести к повышению привилегий.

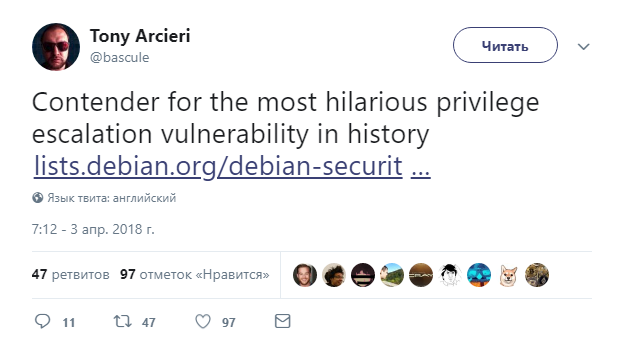
В настоящее время уязвимость отслеживается под идентификатором CVE-2018-0492. Некоторые эксперты назвали эту брешь претендентом на самый уморительный баг, приводящий к эскалации прав.

Недостаток был исправлен разработчиками в следующим версиях: 1.3-3+deb8u1 (в релизе jessie), 1.3-4+deb9u1 (в релизе stretch), а также 1.3-3+deb7u1 (релиз wheezy). Сообщество рекомендует пользователям обновить пакеты beep как можно скорее.

Подробная информация на данный момент отсутствует, однако вскоре можно ожидать появления подробностей, а также разработанных энтузиастами эксплойтов.

В ноябре прошлого года крупные дистрибутивы Linux (Red Hat, Ubuntu, Debian и другие) выпустили срочные патчи. Как оказалось, эти исправления устраняют уязвимость, затрагивающую все версии SAMBA начиная с 4.0.

Эта брешь приводит к тому, что вредоносный SMB1-запрос может позволить злоумышленнику получить контроль над памятью и скомпрометировать SMB-сервер. Так утверждает опубликованное официальное сообщение на сайте SAMBA.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru