



Уязвимость локального повышения прав обнаружена в пакете beep для Debian

Уязвимость локального повышения прав обнаружена в пакете beep для Debian

Уязвимость локального повышения прав обнаружена в пакете beep для Debian

В Debian-пакете beep (если сконфигурирован как setuid через debconf) обнаружена ошибка проектирования, известная как «состояние гонки» («race condition»), способная привести к повышению привилегий.

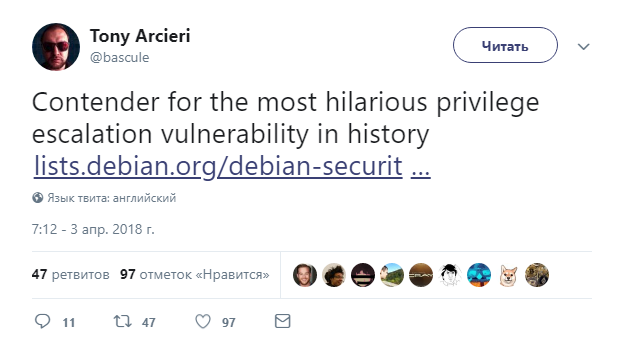
В настоящее время уязвимость отслеживается под идентификатором CVE-2018-0492. Некоторые эксперты назвали эту брешь претендентом на самый уморительный баг, приводящий к эскалации прав.

Недостаток был исправлен разработчиками в следующим версиях: 1.3-3+deb8u1 (в релизе jessie), 1.3-4+deb9u1 (в релизе stretch), а также 1.3-3+deb7u1 (релиз wheezy). Сообщество рекомендует пользователям обновить пакеты beep как можно скорее.

Подробная информация на данный момент отсутствует, однако вскоре можно ожидать появления подробностей, а также разработанных энтузиастами эксплойтов.

В ноябре прошлого года крупные дистрибутивы Linux (Red Hat, Ubuntu, Debian и другие) выпустили срочные патчи. Как оказалось, эти исправления устраняют уязвимость, затрагивающую все версии SAMBA начиная с 4.0.

Эта брешь приводит к тому, что вредоносный SMB1-запрос может позволить злоумышленнику получить контроль над памятью и скомпрометировать SMB-сервер. Так утверждает опубликованное официальное сообщение на сайте SAMBA.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru