



AWS Secrets Manager поможет хранить и обновлять учетные данные

AWS Secrets Manager поможет хранить и обновлять учетные данные

AWS Secrets Manager поможет хранить и обновлять учетные данные

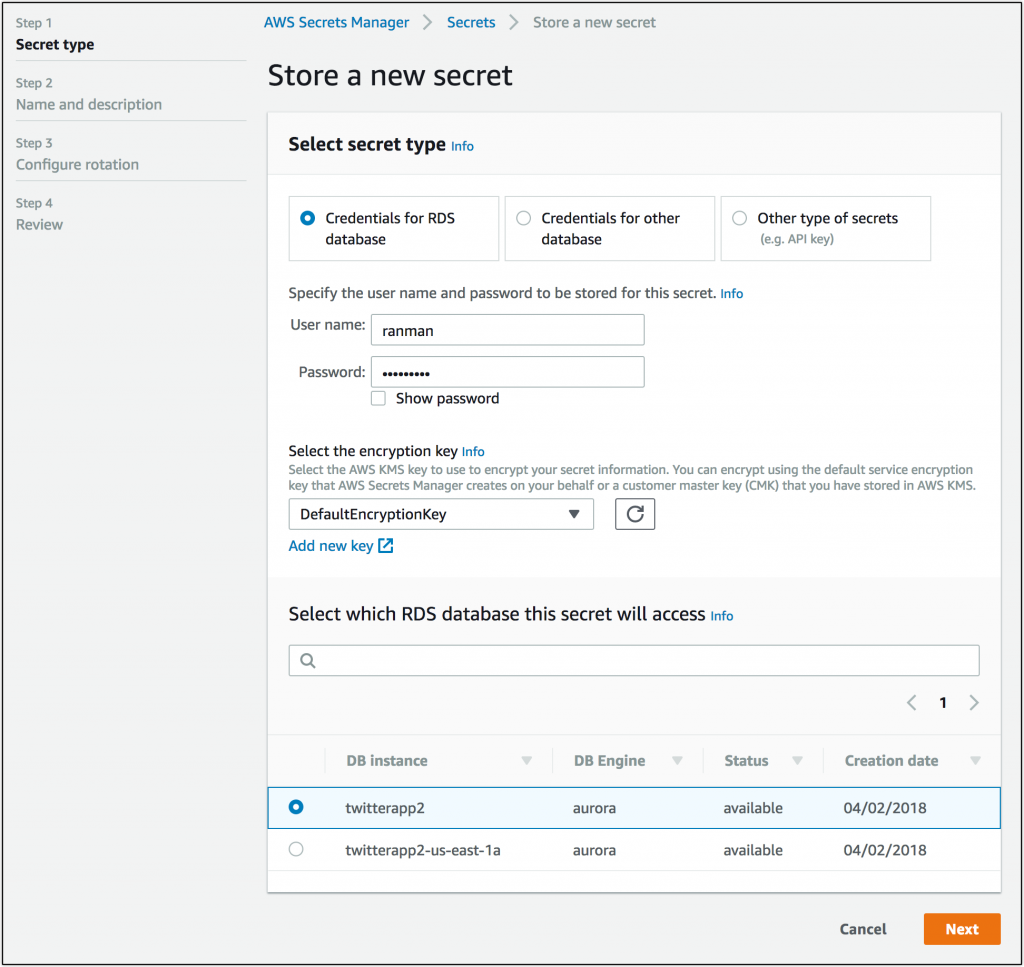
Анонсировано новое решение AWS Secrets Manager, которое позволит легко хранить и использовать ваши учетные данные с помощью API или интерфейса командой строки AWS. Об этом компания Amazon сообщила сегодня в своем блоге.

«Управление учетными данными баз данных, паролями и ключами API может представлять не такую уж сложную задачу, когда вы работаете локально с одной машиной и одним приложением. Однако по мере роста количества микросервисов хранить и использовать такие данные становится куда более сложной задачей» — подчеркивает Amazon.

Раньше клиентам приходилось поддерживать дополнительную инфраструктуру исключительно для управления такими данными, что могло повлечь за собой дополнительные затраты, а также вносить излишнюю сложность в сами системы.

«Представьте себе такую ситуацию — у вас есть приложение, которое принимает входящие твиты из Twitter и хранит их в базе данных Amazon Aurora. Раньше бы вам пришлось запрашивать имя пользователя и пароль у администратора базы данных и вставлять эти учетные данные в переменные окружения», — пишет компания.

«Также было необходимо, чтобы отвечающий за социальные сети человек создавал учетные данные Twitter API, что представляет собой очень сложный процесс. С помощью Secrets Manager администратор может предоставить учетные данные всего один раз, после чего просто полагаться на Secrets Manager, который поможет автоматически обновлять эти данные».

Украинец, создавший LockerGoga и Nefilim, получил почти 13 лет тюрьмы

Писать шифровальщики оказалось плохой карьерной инвестицией. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и девяти месяцам заключения за участие в атаках с использованием LockerGoga, MegaCortex и Nefilim. После освобождения ему также запретят въезд в Швейцарию на десять лет.

Суд признал мужчину ведущим разработчиком вредоносных программ, хотя организатором группировок он не был.

По версии следствия, созданные им шифровальщики применялись против компаний в десятках стран, а совокупный ущерб только по рассмотренным эпизодам оценили примерно в 100 млн швейцарских франков.

Одной из самых заметных целей стала Stadler Rail. В 2020 году преступники похитили около 500 Гбайт конфиденциальных данных производителя поездов и потребовали, по сообщениям СМИ, $6 млн.

Компания платить отказалась. В деле также фигурируют поставщик климатического оборудования Meier Tobler и разработчик банковского ПО Crealogix.

Обвиняемый настаивал, что занимался обычным ИБ-консалтингом и не знал, для чего заказчику нужен его код. Но версия про просто программиста развалилась: вместе с исходниками следователи нашли шаблоны сообщений с требованиями выкупа. Суд счёл такое совпадение чересчур подозрительным.

Мужчина находился под стражей с октября 2021 года. Его задержание стало частью международного расследования атак на более чем 1800 граждан и организаций в 71 стране.

Приговор пока не вступил в силу и может быть обжалован.

RSS: Новости на портале Anti-Malware.ru