


Вслед за Т-Банком Сбер выпустил новый клиент для iPhone

Вслед за Т-Банком Сбер выпустил новый клиент для iPhone

Вслед за Т-Банком Сбер выпустил новый клиент для iPhone

Владельцам iPhone сегодня снова пришлось включать режим охоты за банковскими приложениями. Сразу два крупных российских банка выпустили новые версии своих клиентов для пользователей «яблочных» устройств: Сбер и Т-Банк.

Сначала обновился Т-Банк, разместив приложение под названием Toastmas. После установки и авторизации оно переименовывается в привычное пользователям приложение «Т».

В банке отдельно подчеркнули, что новая версия получила поддержку бета-версии iOS 27 и рекомендуется к установке как более безопасная и стабильная.

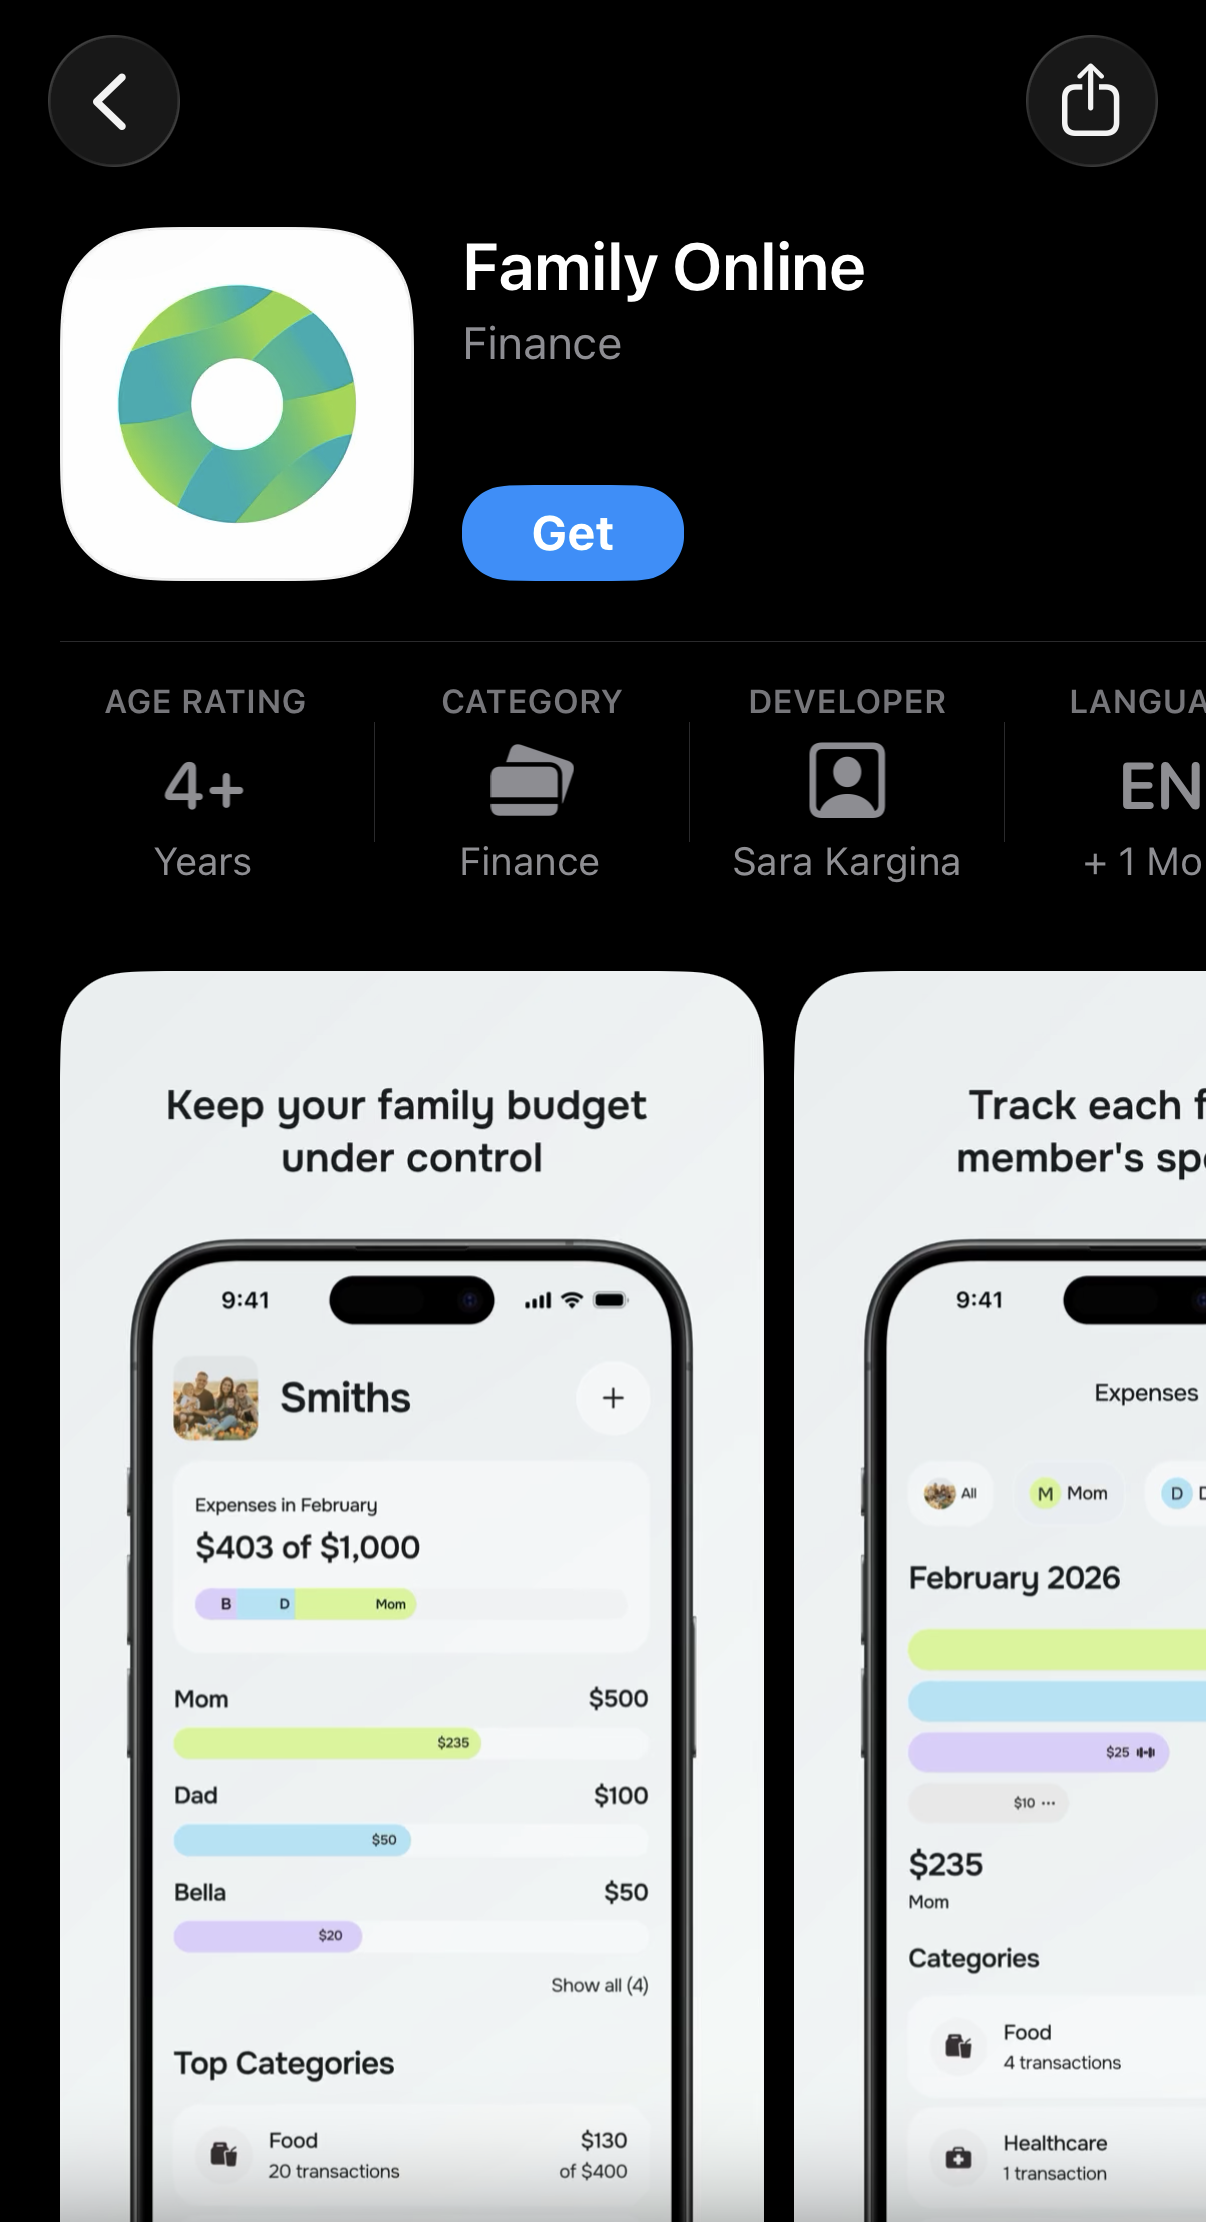
Не успели пользователи обсудить появление Toastmas, как в App Store обнаружилось новое приложение уже от Сбера. На этот раз под названием «Семейный онлайн».


Как и в случае с предыдущими появлениями банковских клиентов в App Store, пользователям рекомендуют не откладывать загрузку. Практика последних лет показывает, что такие приложения могут исчезать из магазина Apple в любой момент, поэтому владельцы iPhone традиционно стараются установить их как можно быстрее.

Ситуация примечательна тем, что сразу два крупнейших российских банка выпустили новые приложения практически в один день. Для пользователей iPhone это уже давно стало привычной реальностью.

Вместо классических обновлений через App Store банки периодически публикуют новые версии своих клиентов под нейтральными названиями, позволяя клиентам сохранить доступ к мобильному банкингу на устройствах Apple.

Поэтому если на вашем iPhone отсутствует актуальное приложение Сбера или Т-Банка, сегодня как раз тот день, когда стоит заглянуть в App Store. Судя по всему, сезон новых банковских приложений официально открыт.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru