



Новое расширение Chrome обнаруживает Юникод-атаки в URL-адресах

Новое расширение Chrome обнаруживает Юникод-атаки в URL-адресах

Новое расширение Chrome обнаруживает Юникод-атаки в URL-адресах

Команда Phish.ai разработала расширение для браузера Google Chrome, способное обнаруживать, когда пользователь посещает домены, в именах которых используются нестандартные символы Юникода и предупреждать о возможной атаке с использованием омографов (слов, одинаковых в написании), известной как «homograph attack».

Злоумышленники часто используют подобные приемы в целях скрыть злонамеренность своего сайта, максимально выдав его за легитимный. Такие фишинговые сайты собирают данные пользователей, передавая их киберпреступникам, либо же заражают системы вредоносными программами.

Такой вектор атаки стал возможен благодаря тому, что ICANN («Корпорация по управлению доменными именами и IP-адресами») разрешила регистрацию интернационализированных доменных имен с использованием символов Юникода.

Некоторые из этих символов Юникода визуально идентичны стандартным латинским буквам. Таким образом, злоумышленникам стало проще заманивать пользователей на фишинговые сайты, так как отличить их от легитимных визуально невозможно.

Из примеров можно привести следующую маскировку — coịnbạse.com. Только внимательный пользователь обнаружит точки под символами «i» и «a», что указывает на попытку киберпреступников замаскировать свой домен.

Некоторые браузеры научились использовать символы Паникод (Punycode), преобразовывая в них символы Юникод. Такие браузеры, как Edge или Vivaldi вместо coịnbạse.com отобразят xn--conbse-zc8b7m.com, что уже будет указывать на явную проблему с доменным именем.

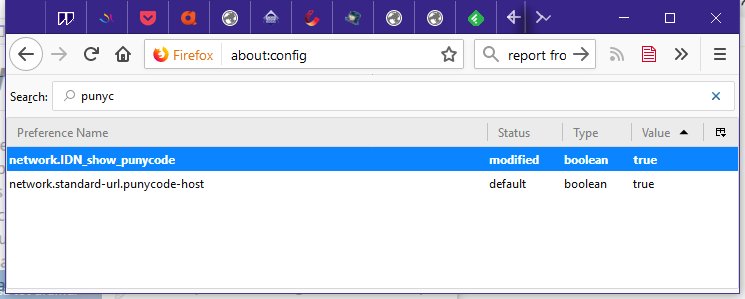
Для Firefox отображение доменных имен в Паникод придется активировать вручную в разделе about:config.

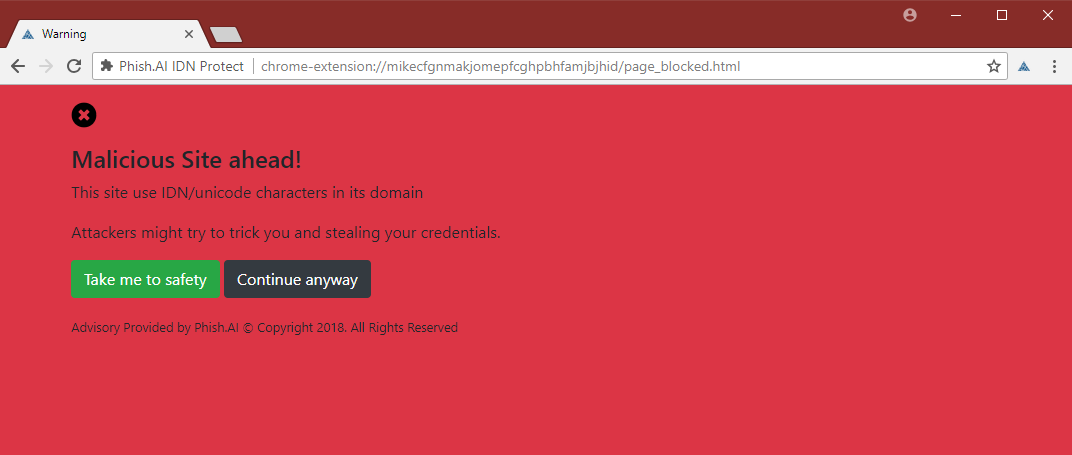
Что касается самого популярного браузера Chrome, разработчики Phish.ai создали для него специальное расширение. Отображающее предупреждение, когда пользователь пытается зайти на сайт, чье доменное имя состоит из символов Юникода.

Исходный код расширения Phish.AI IDN Protect Chrome доступен на GitHub, а само приложение в официальном магазине.

Ранее мы писали, что злоумышленники могут создавать  фишинговые домены, выглядящие легитимно, используя уязвимость в популярных веб-браузерах, которые не могут должным образом защитить своих пользователей от атак.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru