


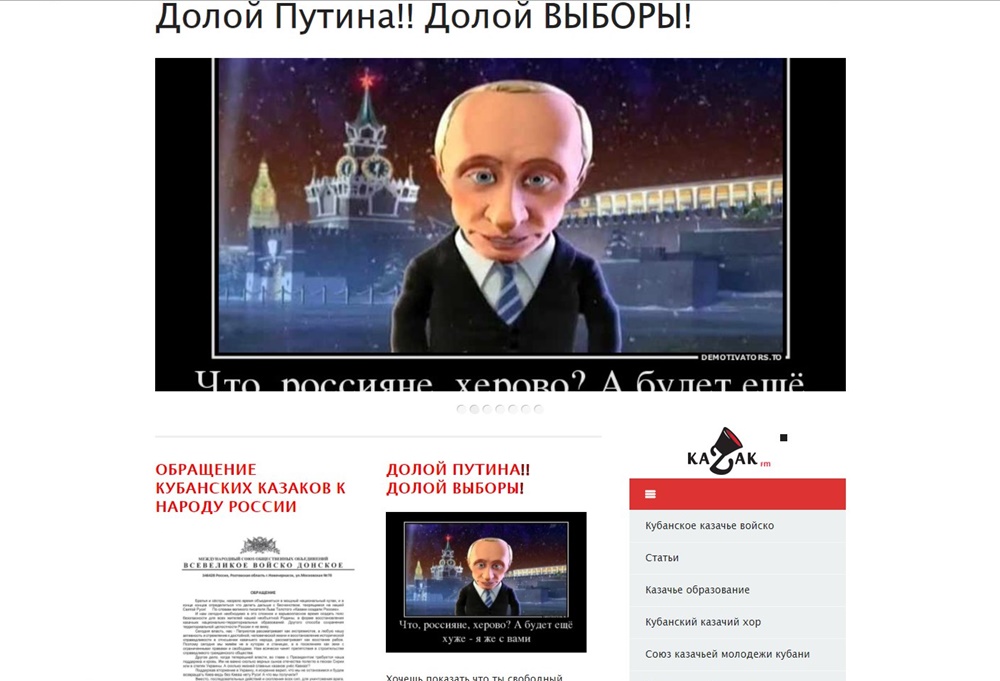

Киберпреступники взломали сайт Кубанского казачьего войска

Киберпреступники взломали сайт Кубанского казачьего войска

Киберпреступники взломали сайт Кубанского казачьего войска

Неизвестные киберпреступники совершили атаку на сайт и систему электронной почты Кубанского казачьего войска. Эту информацию подтвердили в пресс-службе войска.

Получив доступ к сайту, злоумышленники разместили на его страницах недостоверную информацию о предстоящих выборах президента Российской Федерации. В Кубанском казачьем войске заявили, что размещенная на главной странице сайта информация не является достоверной и не соответствует позиции войска.

Утоняется, что киберпреступники от лица казаков призывали бойкотировать выборы. Также было опубликовано сообщение от имени главы международного союза общественных объединений «Всевеликого войска Донского» Николая Козицына.

От лица Козицына злоумышленники заявили о поддержке «Комитета по освобождению Кубани» и «Кубанской народной республики».

Специалистам удалось частично наладить работу сайта к полудню, однако работы по устранению последствий кибератаки осуществлялись и после этого.

В пресс-службе Кубанского казачьего войска также уточнили, что обратились в правоохранительные органы, которые на данном этапе занимаются инцидентом.

Напомним, что злоумышленники также взломали учетную запись Twitter «безопасной» криптовалюты Verge. А чуть ранее неизвестные произвели дефейс предвыборного сайта Собчак.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru