



Киберпреступники произвели дефейс предвыборного сайта Собчак

Киберпреступники произвели дефейс предвыборного сайта Собчак

Киберпреступники произвели дефейс предвыборного сайта Собчак

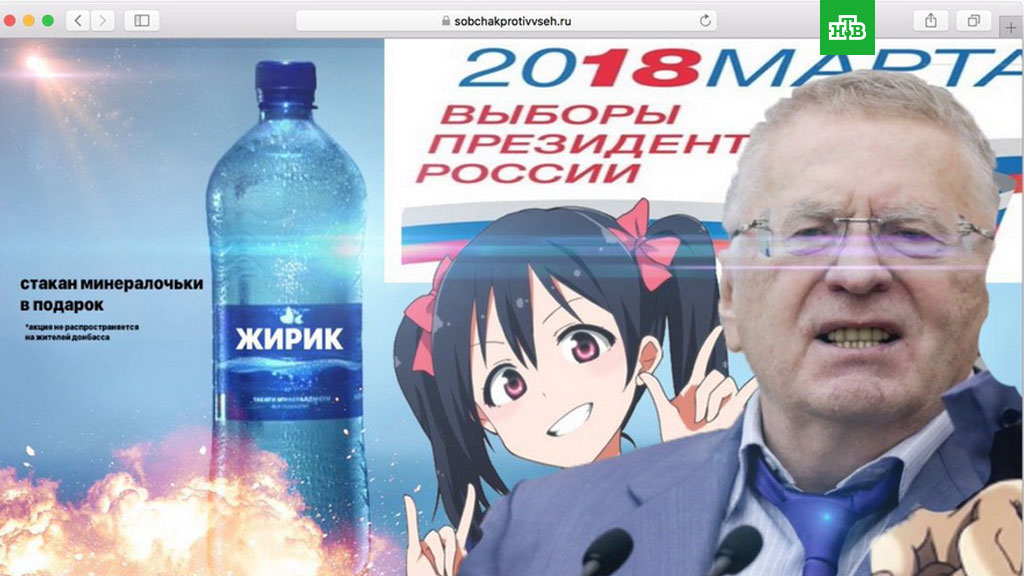
Неизвестные киберпреступники атаковали предвыборный сайт кандидата в президенты РФ Ксении Собчак. Главная страница сайта была изменена, на ней размещен другой российский политик, отметившийся недавно как оппонент Собчак по дебатам, Владимир Жириновский.

Взломавшие сайт лица явно пытались сделать юмористическую отсылку к недавнему инциденту на дебатах, в ходе которого Собчак облила Жириновского водой из стакана. Об этом свидетельствует наличие на подвергшейся дефейсу странице бутылки с водой, на которой написано «Жирик».

Также ниже располагается надпись «стакан минералочьки в подарок» (орфография оригинала сохранена).

Информация о взломе сайта подтвердили в штабе кандидата в президенты РФ. Соответствующее уведомление было опубликовано в официальном телеграм-канале штаба.

«Злоумышленники получили доступ к редактированию и публикации новостей и могут распространять информацию, не соответствующую действительности. Пожалуйста, имейте это в виду, если увидите на сайте подозрительную информацию», — приводят СМИ часть сообщения штаба Ксении Собчак.

В ближайшее время штаб обещает восстановить работу сайта.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru