После инцидента с распространением зараженной версии программы CCleaner компания Avast провела собственное расследование, результатами которого поделилась на саммите Security Analyst Summit.
Компания рассказала о процессе инфицирования пользователей, детализировав его поэтапно. Первым этапом вредоносной программы был сбор информации о пользователях CCleaner. Эта была довольно общая информация, включающая имя компьютера, список установленных программ и запущенных процессов.
После этого в процесс включались возможности загрузчика, который устанавливал на зараженные машины бинарник, представляющий собой уже второй этап процесса заражения. Примечательно, что этот бинарник устанавливался лишь на 40 из миллионов зараженных устройств, что уже приобретало очертания таргетированной атаки.
"До сих пор у нас нет никаких доказательств того, что на зараженные компьютеры был установлен вредоносный файл, представлявший третий этап атаки, однако некоторая вредоносная активность в этой кампании указывает на то, как мог выглядеть третий этап заражения пользователей", - пишут специалисты Avast.
Во время проведения действий, направленных на ликвидацию последствий заражения программы CCleaner, эксперты Avast обнаружили, что злоумышленники использовали специальный инструмент ShadowPad, который связывают с определенной группой киберпреступников.
ShadowPad представляет собой некую платформу для осуществления кибератаки, которую злоумышленники разворачивают в сети жертвы для получения возможности удаленного управления. Инструмент был установлен на четырех компьютерах Piriform 12 апреля 2017 года, а предварительная версия вредоносной программы второго этапа была установлена на компьютерах 12 марта 2017 года.
"Более старая версия загрузчика второго уровня связывалась с серверами CnC, но на момент расследования они уже не функционировали, что не позволило нам узнать, что именно должен был загружать с них вредонос", - объясняют в Avast.
Поскольку инструмент ShadowPad считается изобретением китайской группы киберпреступников Axiom, в Avast считают, что именно они стоят за данной вредоносной операцией.
"Мы также обнаружили файлы журнала ShadowPad, которые содержали зашифрованные нажатия клавиш, зафиксированные кейлоггером, установленным на компьютерах. Удалось установить, что кейлоггер был активен с 12 апреля 2017 года, записывая нажатия клавиш на компьютерах", - подчеркивают исследователи.
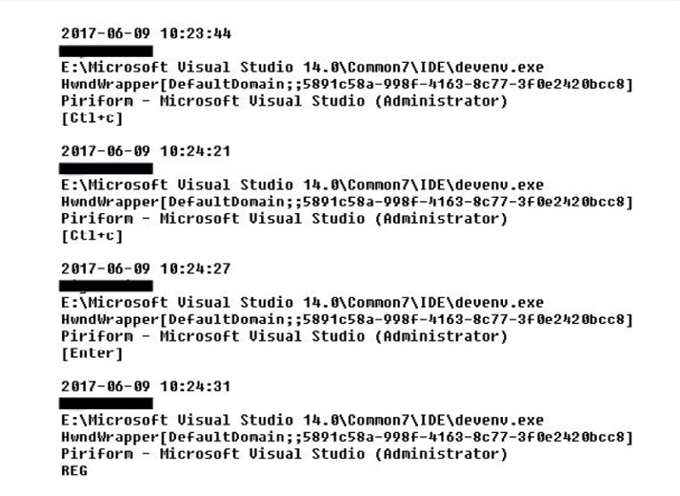
Установив такой инструмент, как ShadowPad, киберпреступники могли удаленно управлять системой, осуществлять сбор учетных данных и анализировать операции на целевом компьютере. Помимо этого инструмента, эксперты обнаружили также похититель паролей и программы, позволяющие устанавливать дополнительное программное обеспечение и плагины на зараженной машине.
Напомним, мы освещали данный инцидент, когда версия CCleaner была заражена вредоносом Floxif в течение месяца.












