



Китай искажает базу уязвимостей, чтобы скрыть деятельность спецслужб

Китай искажает базу уязвимостей, чтобы скрыть деятельность спецслужб

Китай искажает базу уязвимостей, чтобы скрыть деятельность спецслужб

Китай искажает общественно доступные данные об уязвимостях с целью скрыть влияние своего шпионского агентства на составление отчетов об уязвимостях в безопасности на национальном уровне.

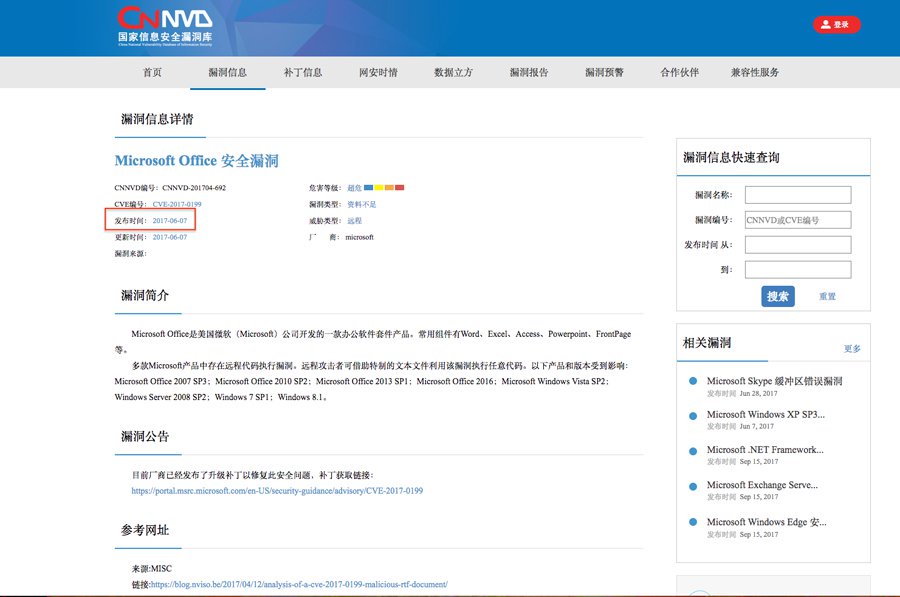
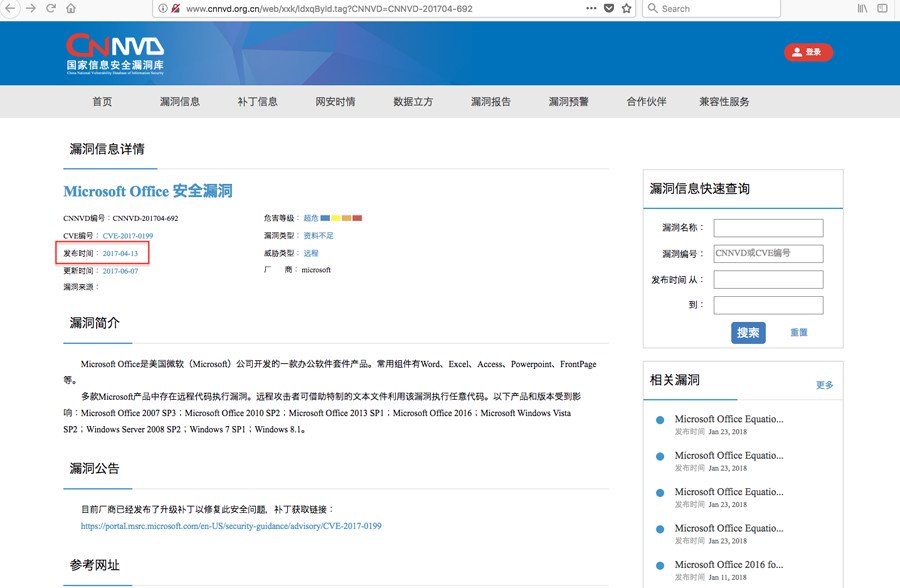
Об том свидетельствуют исследования компании Recorded Future, которая на протяжении месяцев собирала информацию, изучая скорость публикации Национальной базы данных уязвимостей Китая (China’s National Vulnerability Database, CNNVD).

В ходе исследования Recorded Future заявила, что обнаружила, что в Китае существует некий механизм оценки того, имеется ли в распоряжении разведки рабочий инструмент для эксплуатации той или иной уязвимости, только после такой оценки речь может идти о публикации информации о дыре безопасности в CNNVD.

Также исследователи Recorded Future отметили, что в базе CNNVD были изменены первоначальные даты публикации нескольких уязвимостей серьезного уровня, это было сделано в попытке скрыть процесс оценки.

Примечательно, что в одном из прошлых исследований Recorded Future утверждала, что CNNVD работает быстрее своего американского аналога. Однако сейчас в американской базе данные об уязвимостях с высоким уровнем опасности публикуются быстрее.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru