



В Google Play обнаружен вредонос для пользователей майнинговых сервисов

В Google Play обнаружен вредонос для пользователей майнинговых сервисов

В Google Play обнаружен вредонос для пользователей майнинговых сервисов

Специалисты ESET предупреждают о новой афере, связанной с добычей криптовалюты. В Google Play распространяется вредоносное приложение для обмана начинающих пользователей майнинговых сервисов.

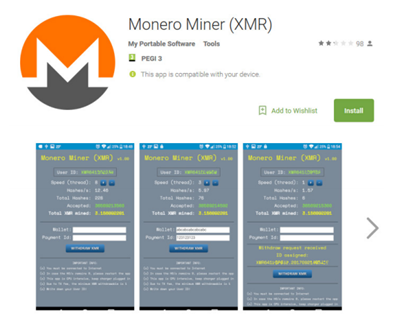
В сентябре 2017 года в Google Play появилось приложение Monero Miner (XMR) разработчика My Portable Software. Согласно описанию, программа добывала криптовалюту Monero в мобильном браузере. Сумма намайненных XMR отображалась в специальном окне.

В отличие от известных лжемайнеров, в которых заявленная функция майнинга отсутствовала, Monero Miner действительно добывал криптовалюту. Проблема в том, что все средства поступали разработчику, вне зависимости от того, какой адрес кошелька указывал пользователь во время настройки приложения.

Несмотря на низкий рейтинг и негативные отзывы, приложение установили до 50 000 пользователей. После предупреждения специалистов ESET майнер был удален из Google Play.

«Всеобщее увлечение майнингом на руку мошенникам, – комментирует Сергей Кузнецов, руководитель отдела технического сопровождения продуктов и сервисов ESET Russia. – Некоторые из них скрывают функцию майнинга в своих мобильных приложениях, чтобы скрыто добывать криптовалюту на устройствах пользователей. Другие, напротив, специально разрабатывают приложения для обмана начинающих майнеров».

ESET рекомендует загружать мобильные приложения для майнинга, предварительно изучив число загрузок, оценки и отзывы других пользователей. Базовая защита от вредоносных программ для Android- софта – современный мобильный антивирус.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru