



В Google Play обнаружен вредонос для пользователей майнинговых сервисов

В Google Play обнаружен вредонос для пользователей майнинговых сервисов

В Google Play обнаружен вредонос для пользователей майнинговых сервисов

Специалисты ESET предупреждают о новой афере, связанной с добычей криптовалюты. В Google Play распространяется вредоносное приложение для обмана начинающих пользователей майнинговых сервисов.

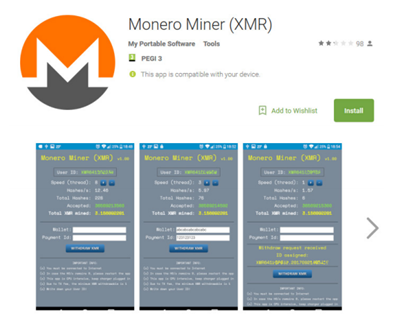
В сентябре 2017 года в Google Play появилось приложение Monero Miner (XMR) разработчика My Portable Software. Согласно описанию, программа добывала криптовалюту Monero в мобильном браузере. Сумма намайненных XMR отображалась в специальном окне.

В отличие от известных лжемайнеров, в которых заявленная функция майнинга отсутствовала, Monero Miner действительно добывал криптовалюту. Проблема в том, что все средства поступали разработчику, вне зависимости от того, какой адрес кошелька указывал пользователь во время настройки приложения.

Несмотря на низкий рейтинг и негативные отзывы, приложение установили до 50 000 пользователей. После предупреждения специалистов ESET майнер был удален из Google Play.

«Всеобщее увлечение майнингом на руку мошенникам, – комментирует Сергей Кузнецов, руководитель отдела технического сопровождения продуктов и сервисов ESET Russia. – Некоторые из них скрывают функцию майнинга в своих мобильных приложениях, чтобы скрыто добывать криптовалюту на устройствах пользователей. Другие, напротив, специально разрабатывают приложения для обмана начинающих майнеров».

ESET рекомендует загружать мобильные приложения для майнинга, предварительно изучив число загрузок, оценки и отзывы других пользователей. Базовая защита от вредоносных программ для Android- софта – современный мобильный антивирус.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru