



Зараженный плагин WordPress заставил правительственные сайты майнить

Зараженный плагин WordPress заставил правительственные сайты майнить

Зараженный плагин WordPress заставил правительственные сайты майнить

Исследователь в области безопасности Скотт Хельм за последние сутки обнаружил, что сторонний WordPress-плагин Browsealoud является причиной компрометации серверов. В итоге более 4 000 сайтов были заражены добывающим криптовалюту Monero майнером.

Самое интересное, что в числе скомпрометированных сайтов, использующих этот плагин, есть такие серьезные, как, например, офис британского комиссара, сайты Национальной службы здравоохранения Великобритании, сайт правительства Австралии и другие.

Компания Texthelp, разработчик плагина Browsealoud, сообщила о том, что вредоносная копия их продукта распространялась в течение четырех часов, чего оказалось достаточно для заражения сайтов, использующих Browsealoud. На данный момент разработчики перевели его в автономный режим до выяснения причины и устранения проблемы.

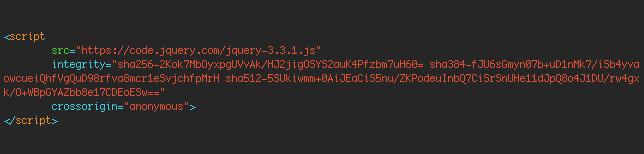
Эксперты говорят, что от подобных инцидентов можно защититься при помощи функцию безопасности Javascript под названием Subresource Integrity (SRI). При ее активировании браузеры не будут загружать Javascript-код в том случае, если он будет отличаться от исходной версии.

Для этого надо просто добавить атрибут integrity к тегу <SCRIPT>. Пример:

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru