



Представлен инструмент, облегчающий фишинговые атаки в реальном времени

Представлен инструмент, облегчающий фишинговые атаки в реальном времени

Представлен инструмент, облегчающий фишинговые атаки в реальном времени

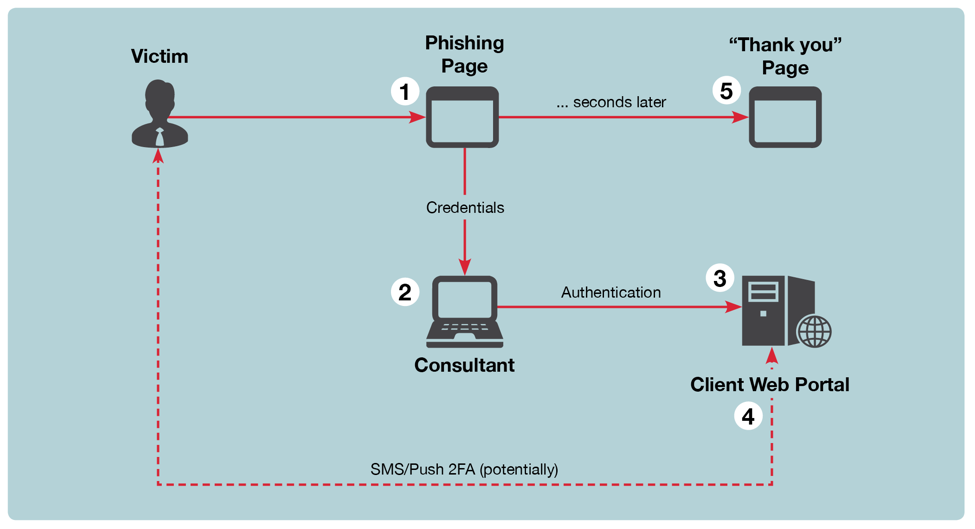
Команда FireEye разработала инструмент под названием ReelPhish, упрощающий технику фишинга в реальном времени. Инструмент способен управлять веб-браузером атакующего, перемещаясь по указанным веб-страницам, взаимодействуя с объектами HTML и собирая содержимое.

Основной компонент фишингового инструмента предназначен для работы в системе злоумышленника, он состоит из скрипта Python, который фиксирует данные с фишингового сайта злоумышленника и управляет локально установленным веб-браузером с использованием среды Selenium.

Второй компонент ReelPhish располагаются на самом фишинговом сайте. Код, встроенный в сайт, отправляет данные, например, полученное имя пользователя и пароль, инструменту, запущенному на машине злоумышленника.

Как только инструмент получает информацию, он использует Selenium для запуска браузера и аутентификации на легитимном веб-сайте. Вся связь между фишинговым веб-сервером и системой злоумышленника выполняется по зашифрованному протоколу SSH.

«Жертвы отслеживаются с помощью сеанс-токенов, которые включены во все сообщения между фишинговым сайтом и ReelPhish. Этот токен позволяет инструменту поддерживать состояния для рабочих процессов аутентификации, которые связаны с несколькими страницами и уникальными задачами на них. Поскольку ReelPhish осведомлен о состоянии, он может отправлять информацию от атакуемого пользователя на легитимный портал и наоборот», — пишут разработчики FireEye.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru