



Представлен инструмент, облегчающий фишинговые атаки в реальном времени

Представлен инструмент, облегчающий фишинговые атаки в реальном времени

Представлен инструмент, облегчающий фишинговые атаки в реальном времени

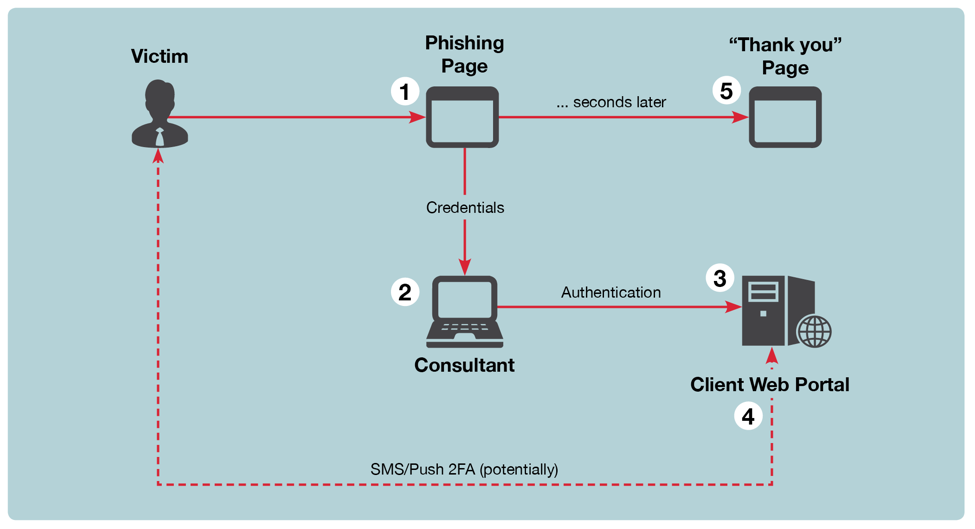
Команда FireEye разработала инструмент под названием ReelPhish, упрощающий технику фишинга в реальном времени. Инструмент способен управлять веб-браузером атакующего, перемещаясь по указанным веб-страницам, взаимодействуя с объектами HTML и собирая содержимое.

Основной компонент фишингового инструмента предназначен для работы в системе злоумышленника, он состоит из скрипта Python, который фиксирует данные с фишингового сайта злоумышленника и управляет локально установленным веб-браузером с использованием среды Selenium.

Второй компонент ReelPhish располагаются на самом фишинговом сайте. Код, встроенный в сайт, отправляет данные, например, полученное имя пользователя и пароль, инструменту, запущенному на машине злоумышленника.

Как только инструмент получает информацию, он использует Selenium для запуска браузера и аутентификации на легитимном веб-сайте. Вся связь между фишинговым веб-сервером и системой злоумышленника выполняется по зашифрованному протоколу SSH.

«Жертвы отслеживаются с помощью сеанс-токенов, которые включены во все сообщения между фишинговым сайтом и ReelPhish. Этот токен позволяет инструменту поддерживать состояния для рабочих процессов аутентификации, которые связаны с несколькими страницами и уникальными задачами на них. Поскольку ReelPhish осведомлен о состоянии, он может отправлять информацию от атакуемого пользователя на легитимный портал и наоборот», — пишут разработчики FireEye.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru