



На YouTube обнаружена реклама, скрытно майнящая Monero

На YouTube обнаружена реклама, скрытно майнящая Monero

На YouTube обнаружена реклама, скрытно майнящая Monero

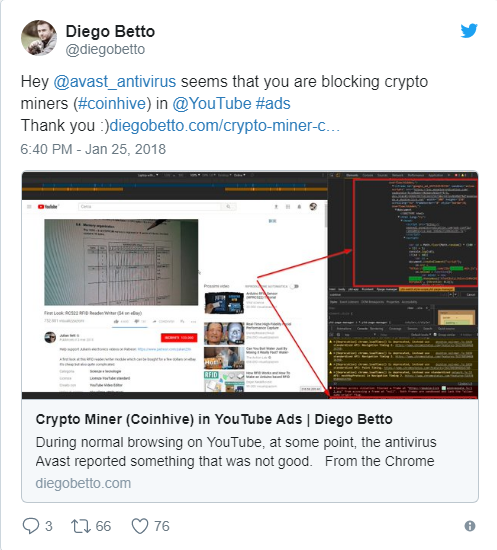
На самом популярном видеохостинге YouTube была обнаружена реклама, скрытно майнящая криптовалюту за счет процессоров посетителей сайта. Началось все с того, что пользователи начали активно жаловаться в соцсетях на то, что их антивирусы детектируют код для майнинга при посещении YouTube.

После много численных жалоб исследователи из Trend Micro подтвердили присутствие скрипта для добычи криптовалюты, отметив, что благодаря этой ситуации процент детекта майнеров вырос в три раза. Также специалисты уточнили, что злоумышленники использовали рекламную платформу Google DoubleClick для майнинга, отображая рекламу пользователям Японии, Франции, Тайваня, Италии и Испании.

Рекламные элементы, используемые в этой кампании, содержат JavaScript, добывающий Monero. В девяти из десяти случаев использовался общедоступный скрипт для майнинга Coinhive, в остальном злоумышленники использовали закрытый JavaScript-код.

Оба этих скрипта настроены таким образом, чтобы использовать процессор пользователя на 80 %, следовательно, у него остается достаточно ресурсов для работы.

«Вероятно, YouTube был выбран благодаря тому, что пользователи проводят на видеохостинге достаточно длительный период времени. Это основная задача криптомайнеров, так как чем дольше пользователь взаимодействует со скриптом для майнинга, тем больше денег добудут злоумышленники», — отмечает независимый исследователь по безопасности Трой Мурш.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru