



Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB и АМT-ГРУП обеспечат безопасность сетевой инфраструктуры

Group-IB, международная компания, специализирующаяся на предотвращении кибератак, совместно с AMT-ГРУП, системным интегратором и разработчиком, объявляют о выводе на рынок решения для обеспечения информационной безопасности и защиты от киберугроз внутри изолированных сегментов сетей крупных корпораций, промышленных предприятий, объектов ТЭК и финансовых организаций.

Уровень критичности данных, передаваемых и обрабатываемых в сетях крупнейших коммерческих и государственных структур страны, как правило, требует сегментирования сетевой инфраструктуры. В целях безопасности в ней выделяются полностью «закрытые» от внешнего мира подсети, не имеющие прямого сообщения не только с интернет-сервисами, но и с другими сетевыми сегментами организации. Однако логическая обособленность не снижает риска возникновения инсайдерских угроз и не исключает различных сценариев атак с получением доступа к «скрытым» сетям.

«Использование многослойной сетевой архитектуры, построенной по принципу Defense-in-Depth – это своего рода стандарт безопасности для индустриальных гигантов, государственных и частных корпораций во всем мире, – комментирует Никита Кислицын, руководитель направления решений по защите от целевых атак Group-IB, – Очевидно, что наиболее чувствительная информация не может обрабатываться, передаваться и «размещаться» в той же сети, что и другие, менее критичные данные. Первый шаг – изолировать ее. Второй – обеспечить защиту. Ведь внутри “закрытой” сети нередко используется почтовый сервис, в ней могут быть неучтенные или легитимные уязвимости. Нельзя исключать и человеческий фактор».

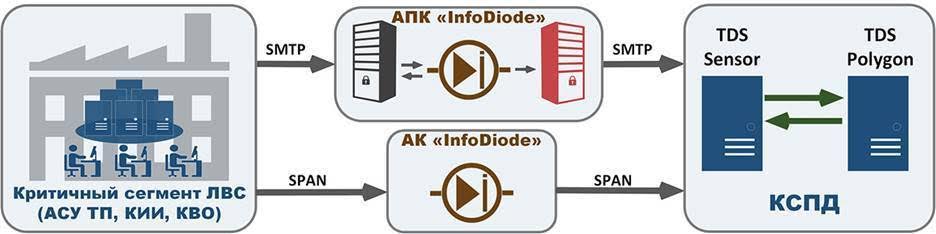
Для защиты критической инфраструктуры экспертами компаний Group-IB и АМТ ГРУП было создано технологическое решение, позволяющее разделять сетевые сегменты, анализировать внутренние информационные потоки, «на лету» проверять любую подозрительную активность, выявлять и пресекать попытки проникновения в изолированные сегменты сети или компрометации данных на ранней стадии. Вердикт о степени опасности объекта выносится на основании классификатора, формируемого системой машинного анализа. Таким образом обеспечивается постоянный контроль реальной ситуации, что является необходимым условием при построении управляемой системы безопасности объектов критичной инфраструктуры.

В рамках технологического сотрудничества партнерами интегрированы продукты Group-IB Threat Detection System (TDS) и InfoDiode АМТ-ГРУП. По итогам многоэтапного нагрузочного тестирования, как в лаборатории Group-IB, так и в «боевом» режиме – на выделенных участках сети компаний, подтверждено качество работы совместного решения и обеспечение всех заявленных показателей по производительности и интеграции.

«Изоляция критичных сетевых сегментов в промышленности, банковской сфере, госструктурах, сегменте ТЭК и крупных корпорациях все чаще является необходимостью, не только из-за ужесточения требований регуляторов, но и как единственный возможный способ гарантированной защиты от внешних угроз, – резюмирует Алексей Мальнев, заместитель директора Департамента информационной безопасности АМТ-ГРУП. – В то же время, полная изоляция накладывает значительные ограничения по противодействию от внутренних угроз. Совместное решение AMT-ГРУП и Group-IB позволяет успешно решать задачи мониторинга при сохранении должного уровня изоляции критических инфраструктур».

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru