



Адваре GhostTeam может похищать учетные данные Facebook

Адваре GhostTeam может похищать учетные данные Facebook

Адваре GhostTeam может похищать учетные данные Facebook

Специалисты Trend Micro обнаружили в Google Play 53 приложения, способные украсть учетные данные Facebook, а также отображать навязчивую рекламу. Компания объединила их в одно семейство под именем ANDROIDOS_GHOSTTEAM.

По словам экспертов, вредоносный командный сервер C&C указывает на mspace[.]com[.]vn. Этот факт, наряду со значительным использованием вьетнамского языка, может указывать на то, что эти вредоносные приложения имеют вьетнамские корни.

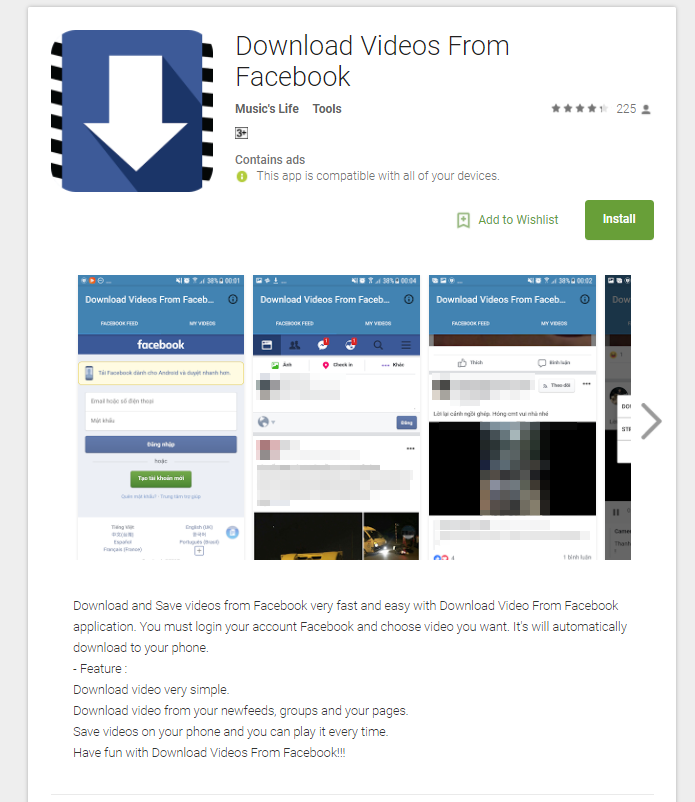
Приложения маскируются либо под какую-либо утилиту (например, фонарик, сканер QR-кода, компас), либо под инструмент для повышения производительности устройства (клинеры и тому подобное), также встречались приложения с возможностью загрузки видео из социальных сетей.

«Несмотря на то, что мы пока не видели реальных атак с использованием полученных данных пользователей Facebook, они, скорее всего, появятся в ближайшем будущем. Ранее уже украденные данные использовались для распространения опасной вредоносной программы, а также для создания ботов из учетных записей, доступ к которым удалось получить», — пишут исследователи Trend Micro.

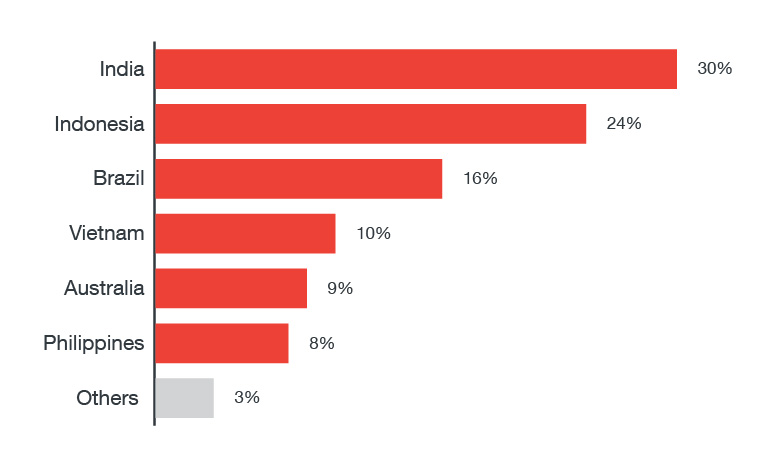
Специалисты приводят наглядное процентное соотношение стран, наиболее подверженных атаке GhostTeam:

Механизм получения учетных данных пользователей Facebook достаточно прост. При открытии пользователем Google Play или Facebook вредонос отображает предупреждение, призывающее потенциальную жертву установить поддельные сервисы Google Play. После установки пользователю также будет предложено предоставить вредоносной программе права администратора устройства.

Далее, в процессе такого же открытия пользователем Facebook, GhostTeam отобразит диалоговое окно, предлагающее жертве верифицировать аккаунт. Процесс проверки является типичной процедурой входа в систему, в ходе которой внедренный зловредом код украдет адрес электронной почты и пароль, используемые для входа в приложение Facebook. После получения этих данных GhostTeam сразу отправляет их на C&C-сервер.

Помимо кражи учетных данных Facebook, GhostTeam отображает агрессивную рекламу во весь экран в момент взаимодействия пользователя с устройством.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru