



Ботнет Satori теперь атакует устройства для майнинга Ethereum

Ботнет Satori теперь атакует устройства для майнинга Ethereum

Ботнет Satori теперь атакует устройства для майнинга Ethereum

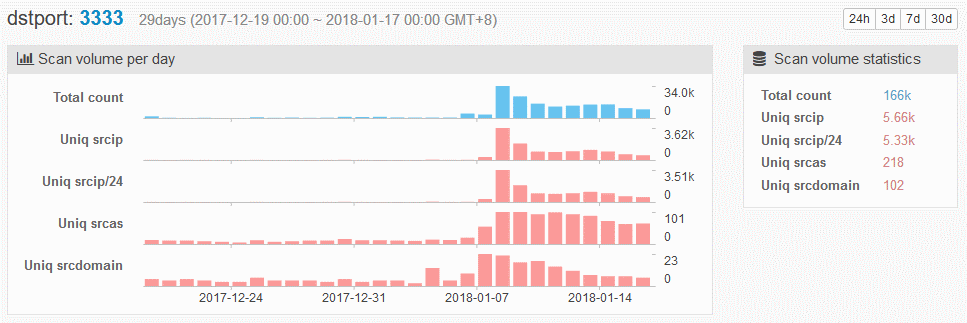
Новый вариант ботнета Satori взламывает программное обеспечение Claymore для майнинга криптовалюты, заменяя учетные данные владельца на принадлежащие злоумышленнику. Как сообщила исследователь Qihoo 360 Netlab, атаки начались 8 января, первоначальный анализ код а показал, что за этой версией вредоносной программы стоит тот же человек, что и за оригинальной версией Satori.

Напомним, что Satori в своих атаках не использует брутфорс, а полагается на эксплойт, предназначенный для взлома устройств, работающих на старой прошивке. Для этого ботнет сканирует порты 52869 (уязвимость CVE-2014-8361 в устройствах на базе Realtek SDK) и 37215 (уязвимость нулевого дня CVE-2017-17215 в маршрутизаторах Huawei).

Теперь эксперты, наткнувшись на новый вариант вредоносной программы, отмечают новые особенности поведения ботнета.

«Скорость заражения намного медленнее, так что пока оснований для паники нет», — говорит исследователь Netlab Ли Фэнпей.

Новая версия использует те же уязвимости, добавляя к ним еще третью, удивившую исследователей тем, что она не является брешью IoT или сетевых устройств.

Новая «фишка» Satori заключается в сканировании порта 3333 и использовании эксплойта для программного обеспечения Claymore, предназначенного для майнинга криптовалюты. Вредонос использует опубликованный код доказательства концепции (proof-of-concept) уязвимости CVE-2017-16929, затрагивающей интерфейс управления программным обеспечением Claymore.

Предполагается, что злоумышленники заработали таким образом приблизительно $980 (1.01000710 ETH в криптовалюте). Владельцам Claymore рекомендуется убедиться, что они используют обновленную версию программного обеспечения.

Команда Netlab опубликовала отчет, в котором подробно проанализирован новый вариант Satori, получивший имя Satori.Coin.Robber.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru