



Платежная система сайта OnePlus, предположительно, взломана

Платежная система сайта OnePlus, предположительно, взломана

Платежная система сайта OnePlus, предположительно, взломана

Многие клиенты OnePlus сообщают о мошеннических транзакциях с кредитными картами после покупки продуктов из официального китайского интернет-магазина производителя смартфонов. Об этом первоначально стало известно после опубликованного на форуме поддержки OnePlus сообщения, в котором пользователь утверждал, что две его кредитные карты, используемые на официальном веб-сайте компании, были заподозрены в мошеннических действиях.

«Обе эти карты за последние шесть месяцев использовались только на сайте OnePlus», — написал клиент.

Чуть позже похожие сообщения и жалобы появились на форуме OnePlus, а также на площадках Twitter и Reddit. Во всех этих сообщениях пользователи жаловались на проблемы с картами, заподозренными в мошеннических действиях.

Многие клиенты заявляли, что их кредитные карты были скомпрометированы после того, как они купили новый телефон или некие аксессуары непосредственно с официального сайта OnePlus. Это может указывать на то, что утечка произошла внутри компании.

Компания Fidus, специализирующаяся на кибербезопасности, подозревает, что серверы, на которых расположен сайт OnePlus, могут быть скомпрометированы.

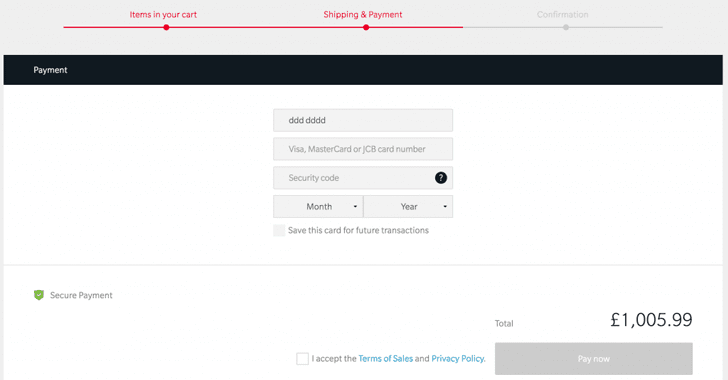
Согласно Fidus, OnePlus в настоящее время проводит транзакции непосредственно на месте, что означает, что все платежные данные, включая данные кредитных карт, введенными ее клиентами, проходят через официальный сайт OnePlus и могут быть перехвачены злоумышленниками.

«Пока данные платежа отправляются стороннему поставщику, появляется небольшое окно, благодаря которому вредоносный код может передавать данные кредитной карты до того, как они будут зашифрованы», — пишет Fidus.

Со своей стороны, представители OnePlus утверждают, что на официальных серверах OnePlus хранятся данные кредитных карт только тех пользователей, которые включили функцию «сохранить эту карту для будущих транзакций», но даже они защищены механизмом токенов.

«Наш сайт использует безопасный протокол HTTPS, следовательно, очень сложно перехватить трафик и внедрить вредоносный код. Однако мы проводим полный аудит», — заявляют представители OnePlus.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru