



Платежная система сайта OnePlus, предположительно, взломана

Платежная система сайта OnePlus, предположительно, взломана

Платежная система сайта OnePlus, предположительно, взломана

Многие клиенты OnePlus сообщают о мошеннических транзакциях с кредитными картами после покупки продуктов из официального китайского интернет-магазина производителя смартфонов. Об этом первоначально стало известно после опубликованного на форуме поддержки OnePlus сообщения, в котором пользователь утверждал, что две его кредитные карты, используемые на официальном веб-сайте компании, были заподозрены в мошеннических действиях.

«Обе эти карты за последние шесть месяцев использовались только на сайте OnePlus», — написал клиент.

Чуть позже похожие сообщения и жалобы появились на форуме OnePlus, а также на площадках Twitter и Reddit. Во всех этих сообщениях пользователи жаловались на проблемы с картами, заподозренными в мошеннических действиях.

Многие клиенты заявляли, что их кредитные карты были скомпрометированы после того, как они купили новый телефон или некие аксессуары непосредственно с официального сайта OnePlus. Это может указывать на то, что утечка произошла внутри компании.

Компания Fidus, специализирующаяся на кибербезопасности, подозревает, что серверы, на которых расположен сайт OnePlus, могут быть скомпрометированы.

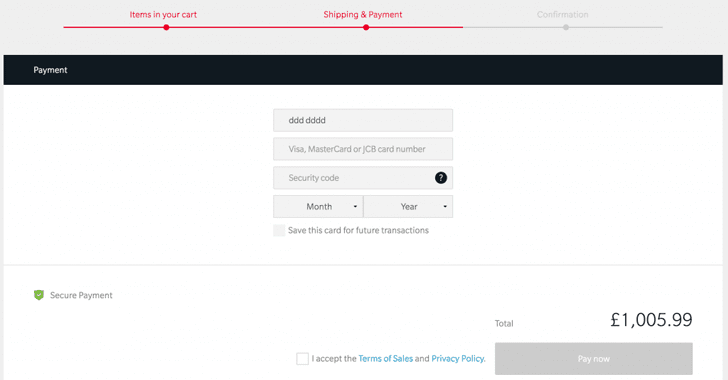
Согласно Fidus, OnePlus в настоящее время проводит транзакции непосредственно на месте, что означает, что все платежные данные, включая данные кредитных карт, введенными ее клиентами, проходят через официальный сайт OnePlus и могут быть перехвачены злоумышленниками.

«Пока данные платежа отправляются стороннему поставщику, появляется небольшое окно, благодаря которому вредоносный код может передавать данные кредитной карты до того, как они будут зашифрованы», — пишет Fidus.

Со своей стороны, представители OnePlus утверждают, что на официальных серверах OnePlus хранятся данные кредитных карт только тех пользователей, которые включили функцию «сохранить эту карту для будущих транзакций», но даже они защищены механизмом токенов.

«Наш сайт использует безопасный протокол HTTPS, следовательно, очень сложно перехватить трафик и внедрить вредоносный код. Однако мы проводим полный аудит», — заявляют представители OnePlus.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru