



Платежная система сайта OnePlus, предположительно, взломана

Платежная система сайта OnePlus, предположительно, взломана

Платежная система сайта OnePlus, предположительно, взломана

Многие клиенты OnePlus сообщают о мошеннических транзакциях с кредитными картами после покупки продуктов из официального китайского интернет-магазина производителя смартфонов. Об этом первоначально стало известно после опубликованного на форуме поддержки OnePlus сообщения, в котором пользователь утверждал, что две его кредитные карты, используемые на официальном веб-сайте компании, были заподозрены в мошеннических действиях.

«Обе эти карты за последние шесть месяцев использовались только на сайте OnePlus», — написал клиент.

Чуть позже похожие сообщения и жалобы появились на форуме OnePlus, а также на площадках Twitter и Reddit. Во всех этих сообщениях пользователи жаловались на проблемы с картами, заподозренными в мошеннических действиях.

Многие клиенты заявляли, что их кредитные карты были скомпрометированы после того, как они купили новый телефон или некие аксессуары непосредственно с официального сайта OnePlus. Это может указывать на то, что утечка произошла внутри компании.

Компания Fidus, специализирующаяся на кибербезопасности, подозревает, что серверы, на которых расположен сайт OnePlus, могут быть скомпрометированы.

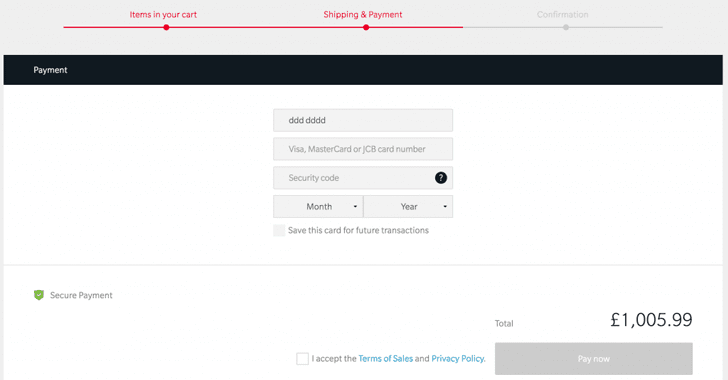
Согласно Fidus, OnePlus в настоящее время проводит транзакции непосредственно на месте, что означает, что все платежные данные, включая данные кредитных карт, введенными ее клиентами, проходят через официальный сайт OnePlus и могут быть перехвачены злоумышленниками.

«Пока данные платежа отправляются стороннему поставщику, появляется небольшое окно, благодаря которому вредоносный код может передавать данные кредитной карты до того, как они будут зашифрованы», — пишет Fidus.

Со своей стороны, представители OnePlus утверждают, что на официальных серверах OnePlus хранятся данные кредитных карт только тех пользователей, которые включили функцию «сохранить эту карту для будущих транзакций», но даже они защищены механизмом токенов.

«Наш сайт использует безопасный протокол HTTPS, следовательно, очень сложно перехватить трафик и внедрить вредоносный код. Однако мы проводим полный аудит», — заявляют представители OnePlus.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru