



Новый вариант программы-вайпера KillDisk атакует Латинскую Америку

Новый вариант программы-вайпера KillDisk атакует Латинскую Америку

Новый вариант программы-вайпера KillDisk атакует Латинскую Америку

Новая версия вредоносной программы-вайпера (wiper) KillDisk, удаляющего данные на диске, атаковала финансовый центр Латинской Америки. Об этом сообщают эксперты антивирусной компании Trend Micro.

Как и предыдущие версии, новый KillDisk намеренно удалял файлы, но при этом пытался обмануть пользователей, требуя выкуп, убеждая жертву в том, что она заражена вымогателем.

Среди специалистов в области кибербезопасности KillDisk давно имеет плохую репутацию — эта вредоносная программа была разработана и используется в основном российской кибершпионской группой, известной как Telebots.

Первоначально KillDisk использовалась на последних этапах крупных вредоносных кампаний для сокрытия следов, позволяя киберпреступникам удалять все компрометирующие файлы, которые впоследствии могли бы выступать в роли доказательства в суде, с диска.

Новая версия, о которой сообщили эксперты Trend Micro, имеет минимальные отличия от предыдущих — также присутствуют требования выкупа и функция удаления всех данных с диска. Но на этот раз атакуются латиноамериканские финансовые фирмы, а не украинские объекты, как в случае с предыдущим версиями.

Trend Micro пока не сообщила, кто стоит за этими атаками новой версии KillDisk, но отметила, что будь-то TeleBots, либо же их подражатели, они также используют KillDisk для сокрытия своих следов, а не в качестве основной вредоносной программы.

«Эта версия KillDisk, похоже, сознательно загружается на компьютер другим процессом. Ее путь к файлу жестко закодирован (c:\windows\dimens.exe), а это значит, что она тесно связана со своим установщиком или является частью более крупного пакета», — говорят исследователи.

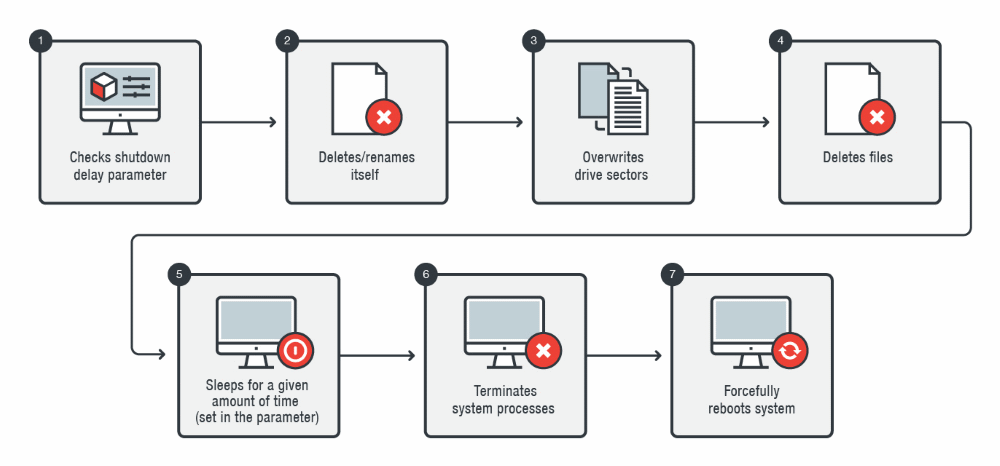
Эксперты отмечают, что последовательность действий вайпера приблизительно следующая: устанавливается в системе, загружается в память, удаляет файлы с диска, переименовывает себя.

Затем вредонос перезапишет нулями первые 20 секторов главной загрузочной записи (MBR) каждого запоминающего устройства. После этого он перезапишет первые 2800 байт каждого файла теми же нулями на каждом съемном накопителе.

Единственными папками, файлы в которых KillDisk не трогает, являются следующие директории:

  • WINNT
  • Users
  • Windows
  • Program Files
  • Program Files (x86)
  • ProgramData
  • Recovery (case-sensitive check)
  • $Recycle.Bin
  • System Volume Information
  • old
  • PerfLogs

Далее вредонос запускает 15-минутный таймер, по прошествии которого завершает следующие процессы (поскольку они являются критическими системными процессами, ОС либо перезагрузится, либо упадет в BSOD):

  • Client/server run-time subsystem (csrss.exe)
  • Windows Start-Up Application (wininit.exe)
  • Windows Logon Application (winlogon.exe)
  • Local Security Authority Subsystem Service (lsass.exe)

После перезагрузки жертва больше не сможет использовать свой компьютер.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru