



Google удалила более 60 порно-приложений из Google Play

Google удалила более 60 порно-приложений из Google Play

Google удалила более 60 порно-приложений из Google Play

Корпорация Google удалила более 60 приложений из Google Play, так как в них был обнаружен код, демонстрирующий неуместные порнографические материалы. Также пользователей, загрузивших эти приложения, пытались заставить установить поддельные антивирусные программы или подписаться на платные услуги.

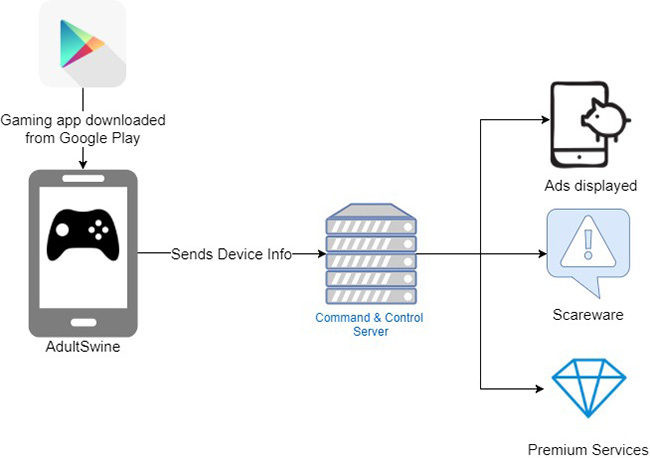
Впервые вредоносные приложения обнаружили эксперты компании Check Point, которые объединили их в одну категорию под именем «AdultSwine». Это были различные игровые приложения — Drawing Lessons Angry Birds, Temple Crash Jungle Bandicoot, Draw Kawaii. Согласно статистике Google Play, их загрузили от 3 до 7 миллионов раз.

«Прежде всего, вредоносный код данных приложений связывается с командным центром C&C, чтобы сообщить об успешной инсталляции. Далее туда отправляется информация о зараженном устройстве, после чего зловред получает конфигурации, которые в дальнейшем определят ход его работы. Согласно этим конфигурациям, вредонос должен скрыть свой значок и отображать пользователю рекламные объявления», — объясняют исследователи.

«Также стоит отметить, что в некоторых приложениях вредоносу запрещено демонстрировать рекламу — например, в браузере и социальных сетях, это делается для того, чтобы до определенной поры не вызывать подозрения. Что касается отображаемых объявлений, они исходят из двух основных источников. Первым являются поставщики рекламы, которые запрещают такое незаконное отображение своих объявлений, а вторым собственная вредоносная библиотека, в которой содержатся порнографические материалы», — продолжают эксперты.

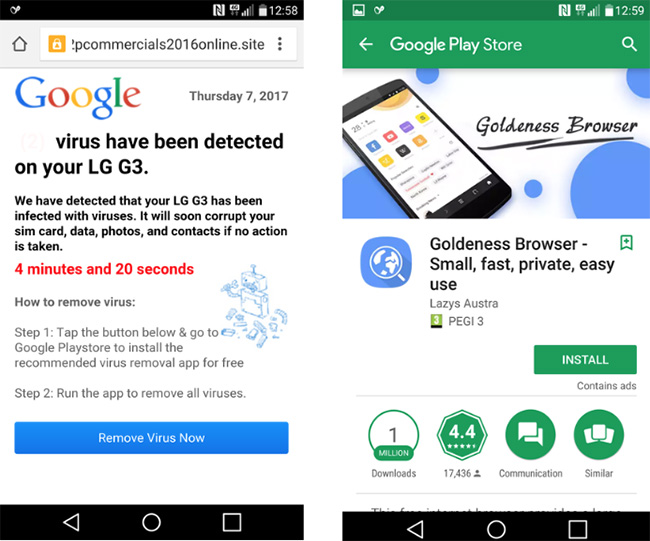
Также злонамеренное приложение будет показывать ложные предупреждения о вирусах, призывая пользователей скачать и установить «Goldeness Browser», который якобы удалит угрозу.

Еще одна особенность AdultSwine — заставить пользователей подписаться на премиальные услуги, заманивая их iPhone’ом, при этом надо было ответить на несколько вопросов, а также ввести свой номер телефона.

После того, как эксперты уведомили Google об обнаружении подобного семейства вредоносных приложений, корпорация удалил их из Google Play Store, отключила учетные записи разработчиков, а также будет отображать уведомления пользователям, установившим их.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru