



Маршрутизаторы Huawei используются для создания нового ботнета

Маршрутизаторы Huawei используются для создания нового ботнета

Маршрутизаторы Huawei используются для создания нового ботнета

В домашнем маршрутизаторе Huawei HG532 обнаружена уязвимость нулевого дня (0-day), которая активно эксплуатируется в настоящее время в реальных атаках. Вредоносная программа, используемая в этой кампании, идентифицирована как OKIRU/SATORI, представляет собой новый вариант Mirai.

Как предполагают специалисты Check Point, за этими атаками стоит киберпреступник-любитель, известный под прозвищем Nexus Zeta.

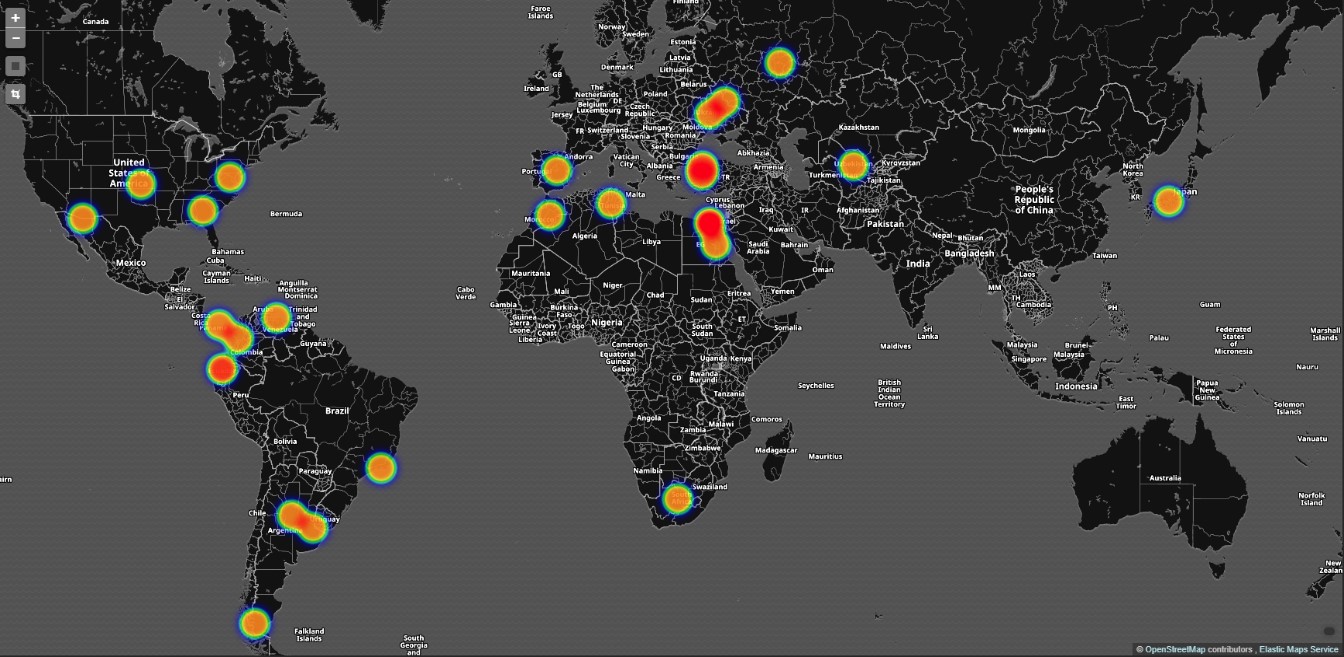
23 ноября датчики и honeypot’ы Check Point засекли многочисленные атаки, использующие неизвестную уязвимость в устройствах Huawei HG532 по всему миру. В первую очередь атака затронула такие страны, как США, Италия, Германия и Египет. Целью этой вредоносной кампании было создать новый вариант ботнета Mirai.

Роутер Huawei применяет протокол Universal Plug and Play (UPnP) со спецификацией TR-064. Как отмечают исследователи, TR-064 позволила злоумышленникам выполнить произвольные команды на устройстве.

Изначально личность киберпреступника, стоявшего за этими атаками была загадкой из-за большого объема трафика и многочисленных серверов, участвующих во вредоносных действиях. Эксперты даже предполагали, что в этом замешаны хакеры, спонсируемые государством.

Однако на деле все оказалось гораздо проще — виновником оказался хакер-любитель Nexus Zeta. Специалисты отследили его активность на форумах соответствующей тематики, где он советовался относительно создания ботнета.

Стоит отметить, что команда Huawei крайне оперативно отреагировала на новость о наличии такой серьезной бреши, быстро выпустив обновление.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru