



Маршрутизаторы Huawei используются для создания нового ботнета

Маршрутизаторы Huawei используются для создания нового ботнета

Маршрутизаторы Huawei используются для создания нового ботнета

В домашнем маршрутизаторе Huawei HG532 обнаружена уязвимость нулевого дня (0-day), которая активно эксплуатируется в настоящее время в реальных атаках. Вредоносная программа, используемая в этой кампании, идентифицирована как OKIRU/SATORI, представляет собой новый вариант Mirai.

Как предполагают специалисты Check Point, за этими атаками стоит киберпреступник-любитель, известный под прозвищем Nexus Zeta.

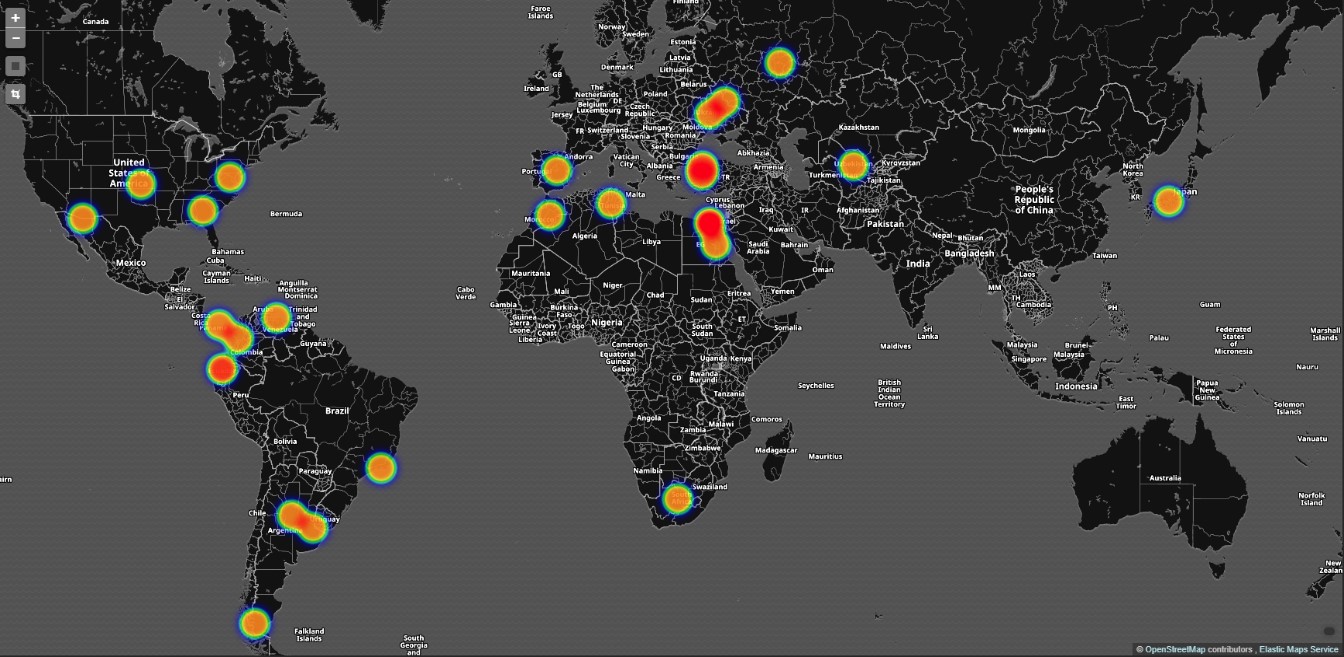
23 ноября датчики и honeypot’ы Check Point засекли многочисленные атаки, использующие неизвестную уязвимость в устройствах Huawei HG532 по всему миру. В первую очередь атака затронула такие страны, как США, Италия, Германия и Египет. Целью этой вредоносной кампании было создать новый вариант ботнета Mirai.

Роутер Huawei применяет протокол Universal Plug and Play (UPnP) со спецификацией TR-064. Как отмечают исследователи, TR-064 позволила злоумышленникам выполнить произвольные команды на устройстве.

Изначально личность киберпреступника, стоявшего за этими атаками была загадкой из-за большого объема трафика и многочисленных серверов, участвующих во вредоносных действиях. Эксперты даже предполагали, что в этом замешаны хакеры, спонсируемые государством.

Однако на деле все оказалось гораздо проще — виновником оказался хакер-любитель Nexus Zeta. Специалисты отследили его активность на форумах соответствующей тематики, где он советовался относительно создания ботнета.

Стоит отметить, что команда Huawei крайне оперативно отреагировала на новость о наличии такой серьезной бреши, быстро выпустив обновление.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru