



Маршрутизаторы Huawei используются для создания нового ботнета

Маршрутизаторы Huawei используются для создания нового ботнета

Маршрутизаторы Huawei используются для создания нового ботнета

В домашнем маршрутизаторе Huawei HG532 обнаружена уязвимость нулевого дня (0-day), которая активно эксплуатируется в настоящее время в реальных атаках. Вредоносная программа, используемая в этой кампании, идентифицирована как OKIRU/SATORI, представляет собой новый вариант Mirai.

Как предполагают специалисты Check Point, за этими атаками стоит киберпреступник-любитель, известный под прозвищем Nexus Zeta.

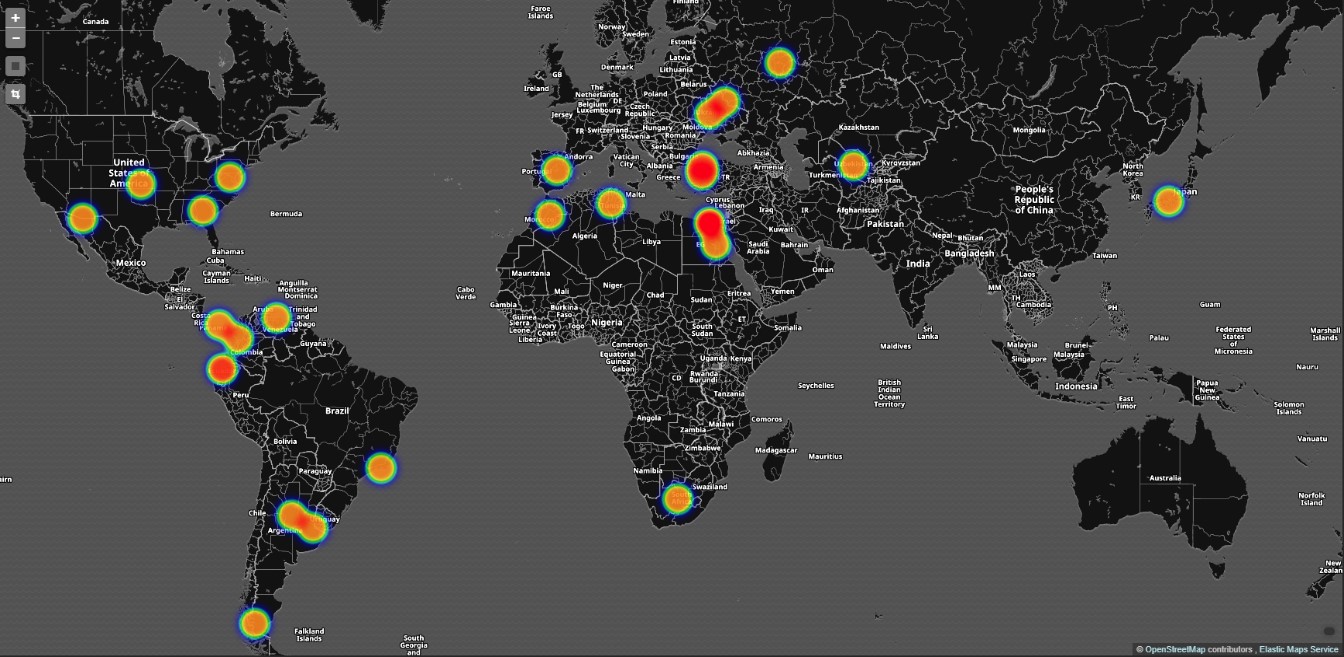
23 ноября датчики и honeypot’ы Check Point засекли многочисленные атаки, использующие неизвестную уязвимость в устройствах Huawei HG532 по всему миру. В первую очередь атака затронула такие страны, как США, Италия, Германия и Египет. Целью этой вредоносной кампании было создать новый вариант ботнета Mirai.

Роутер Huawei применяет протокол Universal Plug and Play (UPnP) со спецификацией TR-064. Как отмечают исследователи, TR-064 позволила злоумышленникам выполнить произвольные команды на устройстве.

Изначально личность киберпреступника, стоявшего за этими атаками была загадкой из-за большого объема трафика и многочисленных серверов, участвующих во вредоносных действиях. Эксперты даже предполагали, что в этом замешаны хакеры, спонсируемые государством.

Однако на деле все оказалось гораздо проще — виновником оказался хакер-любитель Nexus Zeta. Специалисты отследили его активность на форумах соответствующей тематики, где он советовался относительно создания ботнета.

Стоит отметить, что команда Huawei крайне оперативно отреагировала на новость о наличии такой серьезной бреши, быстро выпустив обновление.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru