



Молодые соавторы IoT-ботнета Mirai признали свою вину

Молодые соавторы IoT-ботнета Mirai признали свою вину

Молодые соавторы IoT-ботнета Mirai признали свою вину

Министерство юстиции США сообщило о том, что двое признали свою вину в соавторстве IoT-ботнета Mirai. Этот ботнет известен тем, что использует IoT-устройства для объединения в одну вредоносную сеть, совершая с их помощью различного рода атаки.

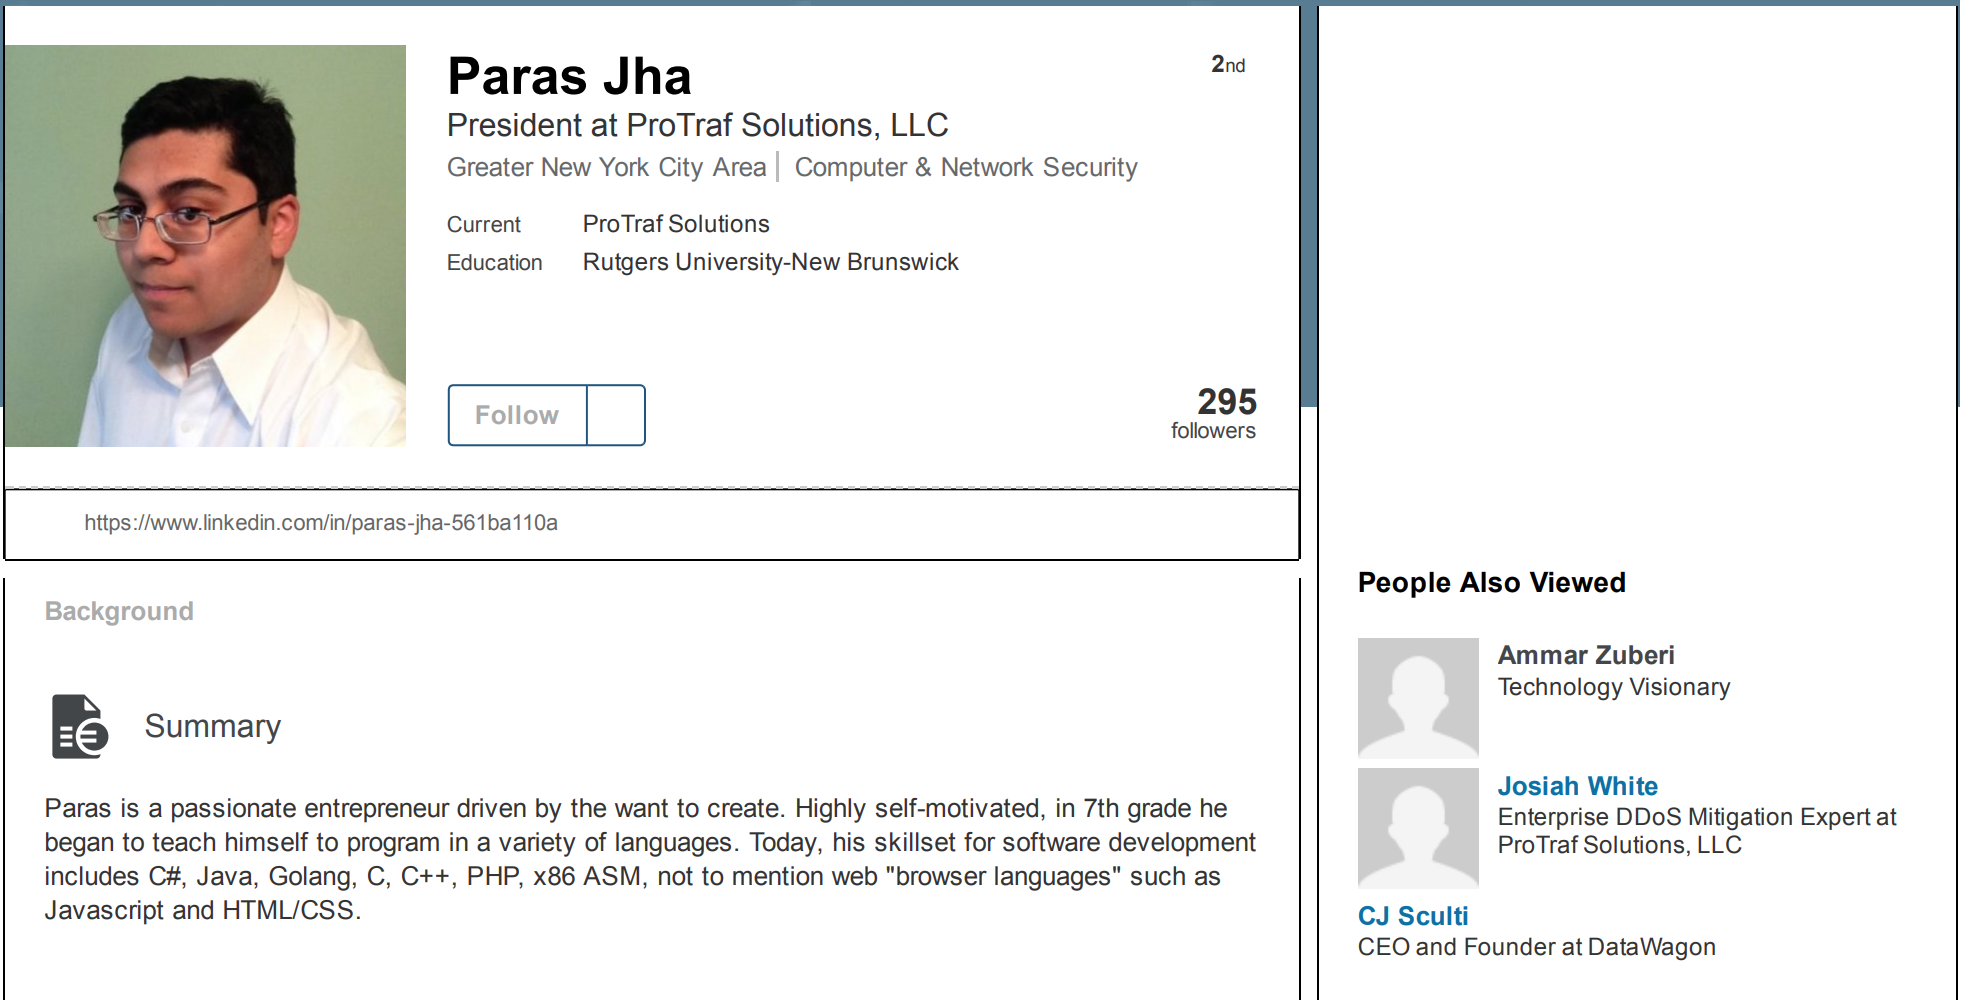
21-летний Парас Джа (Paras Jha) из Фанвуда, а также 20-летний Джосия Уайт (Josiah White) из Вашингтона признали свою вину в разработке и использовании Mirai.

Джа и Уайт были соучредителями Protraf Solutions LLC, компании, специализирующейся на противодействии широкомасштабным DDoS-атакам. И это как раз тот случай, когда эти два господина сами организовывали подобные атаки для того, чтобы потом «противодействовать» им, беря за это деньги с предприятий.

Кроме того, соавторы Mirai признали себя виновными в использовании ботнета для осуществления кликфрода (click fraud). Согласно оценкам компании Adloox, в этом году кликфрод обошелся рекламодателям более чем в 16 миллиардов долларов.

В документах говорится, что Джа, Уайт и другой их подельник предоставляли доступ к своему ботнету для получения доходов от мошеннических рекламных кампаний, а также сдавали ботнет другим киберпреступникам.

В рамках этой схемы устройства-жертвы использовались для передачи больших объемов просмотров рекламных веб-адресов. Киберпреступники признали, что получили за свою деятельность, связанную с кликфродом, около двухсот биткойнов, что было оценено на сумму более 180 000 долларов США.

В прошлом году мы писали о том, что в состав ботнета Mirai входят порядка 120 000 IoT-устройств.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru